NIS2 — zákon č. 264/2025 Sb. je účinný. Lhůta 12 měsíců běží. Kybernetickou bezpečnost musí někdo řídit.
Vlajková služba Blue Partners

Váš CISO bez nákladů na interního zaměstnance.

Zákon chce, aby kybernetickou bezpečnost někdo řídil: ve vyšším režimu manažer kybernetické bezpečnosti, v nižším osoba pověřená kybernetickou bezpečností. Interní specialista stojí 120+ tis. měsíčně — pokud ho vůbec najdete. Náš externí CISO nastoupí do 2 týdnů, za zlomek ceny, s 15 lety praxe.

2005
na trhu od
10 000+
proškolených
ISO 27001
certifikace
ISMS
lead auditoři
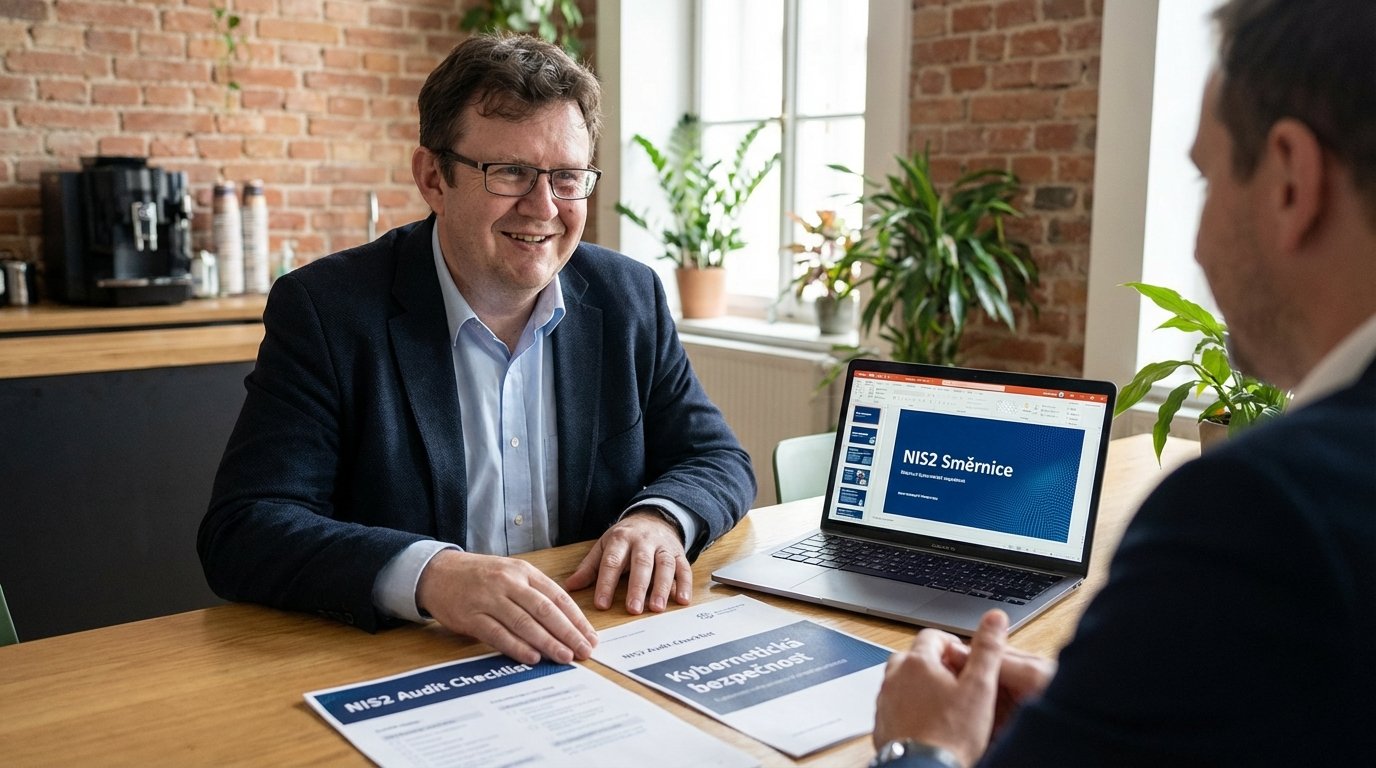
Externí CISO — konzultace s klientem v Blue Partners
ISMS Lead Auditor
Certifikovaný · průměr 15 let praxe

Proč firmy hledají externího CISO

Většina středních firem řeší stejné čtyři problémy. Každý z nich vás stojí reálné peníze — nebo vás vystavuje reálnému riziku.

⚖️

Zákon chce, aby bezpečnost někdo řídil

Ve vyšším režimu manažer kybernetické bezpečnosti, v nižším osoba pověřená kybernetickou bezpečností (zákon č. 264/2025 Sb., vyhlášky 409 a 410/2025). Když vlastního specialistu nemáte, zajistíme ho my. Bez něj riskujete pokutu a osobní odpovědnost jednatele.

⚠ Pokuta až 250 mil. Kč
💸

Vlastního CISO neseženete — nebo si ho nemůžete dovolit

Na trhu chybí tisíce bezpečnostních specialistů. A pokud jednoho najdete, připravte si 120–180 tis. Kč měsíčně na mzdu a odvody. Plus školení, certifikace, nástroje.

⚠ 120+ tis. Kč/měs. + riziko odchodu
🖥️

Bezpečnost spadla na IT — ale IT na to nemá kapacitu

IT oddělení se stará o provoz, helpdesk, infrastrukturu. Bezpečnost je jiná disciplína s jinými kompetencemi. A IT manažer nemůže být zároveň manažerem kybernetické bezpečnosti. V režimu vyšších povinností to zakazuje vyhláška 409/2025, v nižším to není dobrý nápad: kontroloval by sám sebe.

⚠ Oddělení rolí podle vyhlášky 409/2025
📋

Velcí odběratelé a banky vyžadují prokázání bezpečnosti

Tendry, due diligence, dodavatelské audity. Bez řízeného systému bezpečnosti přicházíte o zakázky. S externím CISO máte člověka, který to za vás řeší a prokáže.

⚠ Ztráta zakázek a obchodních příležitostí

Interní CISO vs. Blue Partners

Modelový příklad pro střední firmu (50–250 zaměstnanců). Skutečné náklady stanovíme při konzultaci.

⚠ Současný stav
Interní CISO
Hrubá mzda + odvody140 tis. Kč/měs.
Školení a certifikace10 tis. Kč/měs.
Nástroje a licence8 tis. Kč/měs.
Zastupitelnost✕ Žádná
Riziko odchodu✕ Vysoké
Celkem měsíčně~158 tis. Kč
✓ S Blue Partners
Externí CISO
Paušální službaod 35 tis. Kč/měs.
Certifikace a know-how✓ V ceně
Tým 15+ expertů✓ V ceně
Zastupitelnost✓ Garantovaná
Riziko odchodu✓ Nulové
Celkem měsíčněod 35 tis. Kč
Úspora až 60 %+
oproti internímu CISO — a k tomu celý tým místo jednoho člověka

Co přesně dělá externí CISO od Blue Partners

Kompletní řízení kybernetické bezpečnosti vaší firmy. Od strategie přes implementaci po průběžný dohled.

Bezpečnostní strategie a řízení rizik

Definujeme bezpečnostní politiku, identifikujeme a hodnotíme rizika, nastavíme priority. Přesně to, co po vás vyžaduje zákon — a co dává smysl pro váš byznys.

ISMSŘízení rizikBezpečnostní politika

Soulad s legislativou — NIS2, GDPR, DORA

Zajistíme, že splňujete požadavky platných zákonů. Registrace u NÚKIB, implementace opatření dle vyhlášky 410/2025, evidence a reporting. Bez stresu a pokut.

NIS2GDPRDORAVyhláška 410/2025

Dokumentace a procesy

Vytvoříme a udržujeme bezpečnostní dokumentaci — BIA, DR plán, BCP, směrnice, klasifikaci aktiv. Dokumenty, které fungují v praxi, ne jen pro auditory.

BIADR plánBCPSměrnice

Školení zaměstnanců a phishing testy

Proškolíme váš tým kurzem Digitální Štít 247: 17 krátkých sekcí, certifikáty pro kontrolu a phishingový test před kurzem a po něm.

DŠ247Phishing testCertifikáty

Dohled nad technickými opatřeními

Koordinujeme nasazení a správu bezpečnostních technologií — monitoring, firewally, MFA, zálohování. Spolupracujeme s vaším IT nebo s naším outsourcingovým týmem.

MonitoringFirewallMFA

Reporting pro vedení a průběžné audity

Měsíční přehledný report pro jednatele — srozumitelně, bez IT žargonu. Pravidelné interní audity, aktualizace dokumentace dle legislativy, příprava na kontrolu NÚKIB.

Měsíční reportInterní auditNÚKIB ready

Ne konzultanti, kteří poradí a odejdou.
Partner, který to s vámi dotáhne.

🏅

Certifikovaní ISMS lead auditoři

ISMS lead auditoři, ISO 27001. Auditoři s praxí v desítkách firem — ne teoretici z kanceláře.

👥

Tým 15+ seniorů, průměr 15 let praxe

Na vašem projektu pracují senioři. Ne junioři, kteří se učí za vaše peníze. Váš CISO má zálohu v celém týmu expertů.

→ Garantovaná zastupitelnost
🔄

End-to-end — a řekneme, co nepotřebujete

Auditujeme, implementujeme, školíme a zůstáváme. A nebudeme prodávat opatření, která vaše firma nepotřebuje.

→ Zkušenosti ze 100+ projektů
🤝

Transparentní ceny

Predikovatelné náklady za zlomek ceny velkých poradenských firem.

Váš CISO koordinuje celý ekosystém bezpečnosti

Externí CISO je vstupní bod. Další služby přidáváme podle vašich potřeb — vždy jen to, co dává smysl.

Díky Blue Partners spí naši klienti v klidu

„S Blue Partners jsme zvládli DORA compliance bez stresu. Od bezpečnostních politik přes DR plán až po phishingové testy — pokryli všechno. A díky externímu CISO máme jistotu, že bezpečnost řeší profík i po skončení projektu."

Ing. Pavel Manhalter, COO
OVB Allfinanz — finanční poradenství

„Hledali jsme někoho, kdo nám pomůže s kybernetickou bezpečností, aniž bychom museli budovat vlastní tým. Blue Partners nám dodali manažera i architekta kybernetické bezpečnosti a postupně s námi zavádějí ISMS."

Ing. Šárka Koudelková, CIO
Nemocnice Jablonec

„Jako bezpečnostní agentura chráníme ostatní — ale kdo ochrání nás? Blue Partners. Provedli nás NIS2 analýzou, připravili DR plán a proškolili naše lidi. Díky outsourcingu manažera kybernetické bezpečnosti máme klid."

David Blížil, CIO
M2C — bezpečnostní agentura

„Regulace NIS2 nás jako město zasáhla naplno. Blue Partners nám udělali GAP analýzu, zmapovali aktiva, připravili BIA i politiky a proškolili zaměstnance. Složitou legislativu přeložili do srozumitelných kroků."

Bc. Petr Vitman, tajemník úřadu
Statutární město Holice
Váš CISO může nastoupit do 2 týdnů.

Začněte 30minutovou konzultací zdarma. Posoudíme vaši situaci a navrhneme řešení na míru.

Otázky a odpovědi o externím CISO

Externí CISO řídí kybernetickou bezpečnost vaší firmy bez nutnosti zaměstnat interního specialistu. Definuje bezpečnostní strategii, řídí rizika, zajišťuje soulad s legislativou (NIS2, GDPR), koordinuje reakci na incidenty a reportuje vedení. Pracuje na částečný úvazek dle potřeb vaší firmy — typicky 2–4 dny měsíčně.

Interní CISO stojí 120–180 tis. Kč měsíčně (mzda + odvody + školení + nástroje). Externí CISO od Blue Partners začíná od 35 tis. Kč měsíčně, protože platíte pouze za skutečně odvedenou práci. Přesnou kalkulaci připravíme na míru vaší firmě během bezplatné konzultace.

Ano. Zákon č. 264/2025 Sb. chce, aby kybernetickou bezpečnost někdo řídil: v režimu vyšších povinností manažer kybernetické bezpečnosti, v nižším osoba pověřená kybernetickou bezpečností. Externí CISO od Blue Partners tuto roli plně zastává — naši specialisté jsou certifikovaní ISMS lead auditoři s praxí v desítkách firem a splňují kvalifikační požadavky vyhlášky 410/2025.

Do 2 týdnů od podpisu smlouvy. Začínáme úvodním auditem stavu, definicí priorit a nastavením spolupráce. Plný provoz včetně dokumentace a procesů je zpravidla do 4–6 týdnů.

Na rozdíl od interního zaměstnance máte garantovanou zastupitelnost. Za vaším CISO stojí tým 15+ specialistů. V případě incidentu nebo urgentní potřeby je vždy k dispozici kompetentní zástupce, který zná vaše prostředí.

Váš CISO je k dispozici na telefonu a e-mailu. Pravidelné schůzky (zpravidla 1–2× měsíčně) plus ad hoc konzultace dle potřeby. Měsíčně dostáváte přehledný report o stavu bezpečnosti — srozumitelně, bez IT žargonu. Rozsah přizpůsobíme vašim potřebám.

Začněte 30minutovou konzultací zdarma.

Posoudíme vaši situaci, navrhneme řešení a upřímně řekneme, co potřebujete. Bez závazků. Bez prodejního tlaku.

Mgr. Tomáš Veselý
Mgr. Tomáš Veselý
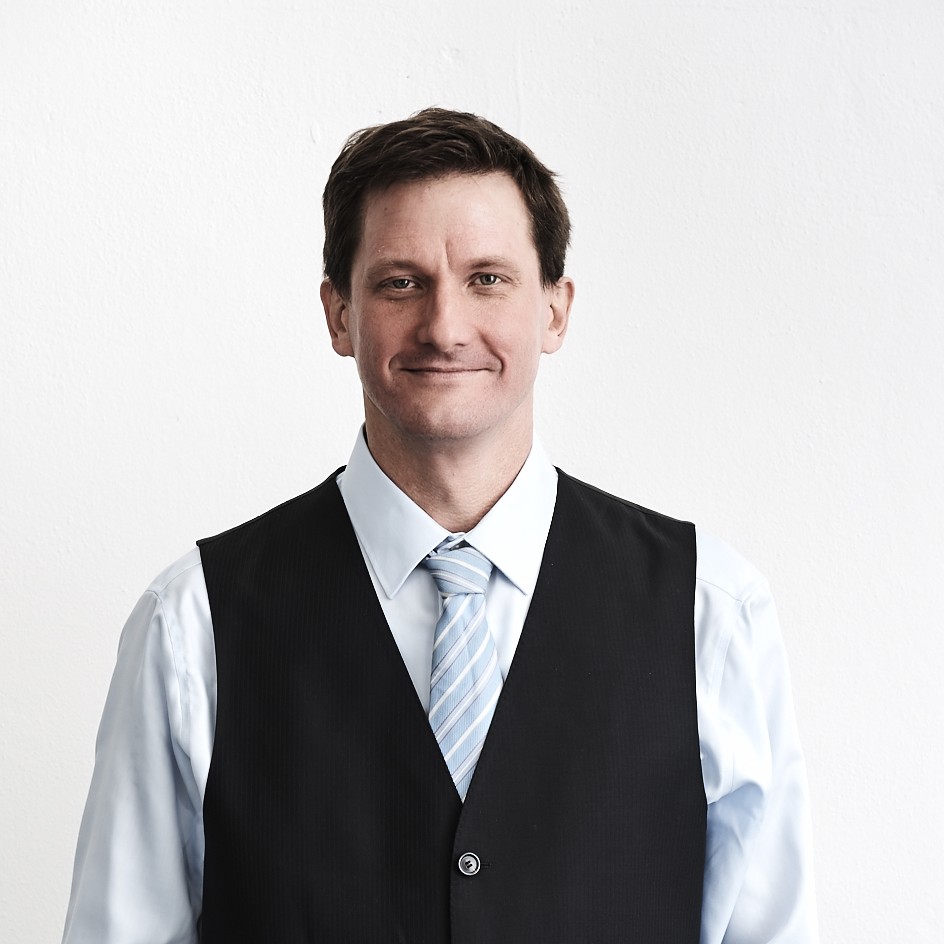
ISMS auditor · Váš kontakt pro externí CISO

Co probereme na konzultaci:

✓ Dopadá na vás NIS2? V jakém režimu?
✓ Potřebujete manažera kybernetické bezpečnosti?
✓ Jak vypadá spolupráce a kolik stojí?
✓ Realistický harmonogram nasazení
✓ Upřímné doporučení — i pokud nás nepotřebujete

Napište nám

Ozveme se do 2 pracovních dnů s konkrétním návrhem.

Konzultace je nezávazná · Vaše údaje nesdílíme s třetími stranami