NIS2 Audit → pro CISO & Compliance Officers

Audit-ready do 6 měsíců. Bez přetížení vašeho týmu.

Deadline se blíží a regulátor nepočká. Dodáme gap analýzu, implementaci ISMS a kompletní dokumentaci pro NÚKIB — s certifikovanými lead auditory, kteří to dotáhnou do konce. Ne jen report a sbohem.

Domluvit 30min konzultaci zdarma

Bez závazků · Konkrétní doporučení · Do 2 pracovních dnů

ISO 27001 ISMS Lead Auditoři Na trhu od roku 2005
NIS2 compliance konzultace – Blue Partners auditor s klientem

Zjistěte si své datum. Je ve vaší datové schránce.

Roční lhůta neběží od účinnosti zákona. Běží ode dne, kdy vám NÚKIB doručil rozhodnutí o registraci.

Opatření musíte mít zavedena do
Zbývá vám
Orientační přehled podle měsíce doručení
Rozhodnutí doručenoZavedeno do
listopad 2025listopad 2026
prosinec 2025prosinec 2026
leden 2026leden 2027
únor 2026únor 2027
Pozor na jeden rozdíl: po roce od registrace musíte plnit povinnost zavádět a provádět opatření — tedy je při kontrole doložit, ne teprve zadávat analýzu. Gap analýza trvá 2–3 týdny, náprava u střední firmy 4–6 měsíců.
Ohlášení provedlo přes 4 800 organizací; většina na přelomu let 2025 a 2026. Zdroj: NÚKIB
Realita, kterou znáte

NÚKIB neklepe na dveře dvakrát

Regulace roste rychleji než vaše kapacity. A odpovědnost za compliance leží na vás.

Desítky požadavků, žádný jasný rámec

Zákon o kybernetické bezpečnosti a dvě prováděcí vyhlášky podle režimu. Bez strukturovaného frameworku přehlédnete kritický gap — nebo vyhodíte peníze za opatření, která nepotřebujete.

Dokumentace, která neobstojí u kontroly

Formální politiky bez vazby na reálné procesy NÚKIB neakceptuje. Potřebujete evidenci přijatých opatření, kterou auditor skutečně projde.

Váš tým nestíhá a senioři na trhu nejsou

Operativa požírá čas na strategickou compliance. ISMS lead auditoři jsou na trhu vzácní. A velcí konzultanti dodají report a zmizí — implementovat musíte sami.

Incident response existuje jen na papíře

NIS2 vyžaduje prokazatelnou připravenost — včetně simulací. Netestovaný plán je při reálném útoku bezcenný.

Nižší, nebo vyšší režim? Rozdíl je zásadní

Do kterého režimu spadáte, určuje vyhláška č. 408/2025 Sb. podle odvětví a velikosti. Většina středních firem je v nižším režimu — a řada povinností, které se běžně uvádějí, se na ně vůbec nevztahuje.

Oblast
Režim nižších povinností
Režim vyšších povinností
Prováděcí vyhláška
410/2025 Sb.
409/2025 Sb.
Maximální pokuta
175 mil. Kč nebo 1,4 % čistého celosvětového obratu
250 mil. Kč nebo 2 % čistého celosvětového obratu
Zákaz výkonu funkce statutárního orgánu
Neuplatňuje se
Ano, nejméně na 6 měsíců, při závažném nebo opakovaném porušení po kontrole
Povinné bezpečnostní role
Stačí určit osobu pověřenou kybernetickou bezpečností
Manažer, architekt a auditor kybernetické bezpečnosti, garant aktiva
Hlášení incidentů
Národnímu CERT
Přímo NÚKIB
Formální analýza rizik
Vyhláškou samostatně nevyžadována, ale doporučená
Vyžadována, včetně plánu zvládání rizik a prohlášení o aplikovatelnosti

Pozor na sčítání velikosti: u firem ve skupině se velikost zpravidla počítá společně s mateřskou společností, což může firmu posunout do vyššího režimu. Zákon ale v § 7 připouští výjimku, pokud jsou technická aktiva zcela oddělená. U jednoho klienta jsme ji doložili a vyjednali nižší režim — rozdíl v rozsahu prací byl řádový.

Důsledky neřešení

Co se stane, když přijdete na kontrolu nepřipraveni

Nejde jen o pokuty. Jde o vaši profesní kredibilitu a provozní kontinuitu firmy.

01

Kontrola NÚKIB bez dostatečné evidence

Regulátor vyžaduje prokazatelnou dokumentaci přijatých opatření. Bez strukturované evidence audit neobstojíte — a nápravná opatření poběží pod tlakem.

02

Bezpečnostní incident bez testované reakce

Bez prověřeného incident response plánu se i menší incident mění v provozní katastrofu. NIS2 požaduje simulace — ne jen dokument v šuplíku.

03

Dodavatelský řetězec vás vyřadí

Vaši partneři budou vyžadovat doložení compliance. Kdo neprokáže soulad, vypadne z tendru — bez ohledu na kvalitu služeb.

04

Pokuta až 250 mil. Kč a osobní odpovědnost vedení

Sankce NÚKIB jsou reálné. A statutární orgán nese osobní odpovědnost za řízení kybernetických rizik — což znamená tlak i na vás.

Naše metodika

Strukturovaný NIS2 compliance framework od A do Z

End-to-end přístup: od gap analýzy přes implementaci ISMS a dokumentaci až po průběžné audity a dlouhodobé udržování compliance.

01

Gap analýza vs. požadavky NIS2

Zmapujeme aktuální stav vaší bezpečnosti oproti požadavkům kyberzákona a prováděcích vyhlášek. Identifikujeme konkrétní gapy bez zbytečných opatření.

Orientační cena 50 000 – 100 000 Kč Přesný rozsah a cenu stanovíme po úvodní konzultaci zdarma.
02

Matice rizik a prioritizovaný akční plán

Dostanete matici rizik s dopadem na compliance, prioritizovaný akční plán a jasné doporučení — co řešit první, co může počkat a co nepotřebujete vůbec.

03

Implementace ISMS nebo posílení stávajícího

Nasadíme nebo rozšíříme ISMS podle ISO 27001 s vazbou na požadavky NIS2. Ne formálně — funkčně, pro váš tým.

04

Dokumentace připravená na kontrolu

Vytvoříme kompletní bezpečnostní dokumentaci připravenou pro NÚKIB: politiky, směrnice, procesy, evidence opatření. Praktická, ne jen pro auditory.

05

Incident response a testování připravenosti

Připravíme incident response plány a provedeme tabletop cvičení. Váš tým bude vědět, co dělat při útoku.

06

Průběžné audity a dlouhodobé udržování

Zůstáváme s vámi. Pravidelné interní audity, aktualizace dokumentace podle změn legislativy, reporting pro vedení. Compliance není jednorázový projekt.

Domluvit 30min konzultaci zdarma

Posoudíme váš stav a navrhneme konkrétní postup

NIS2 audit konzultace – Blue Partners specialista

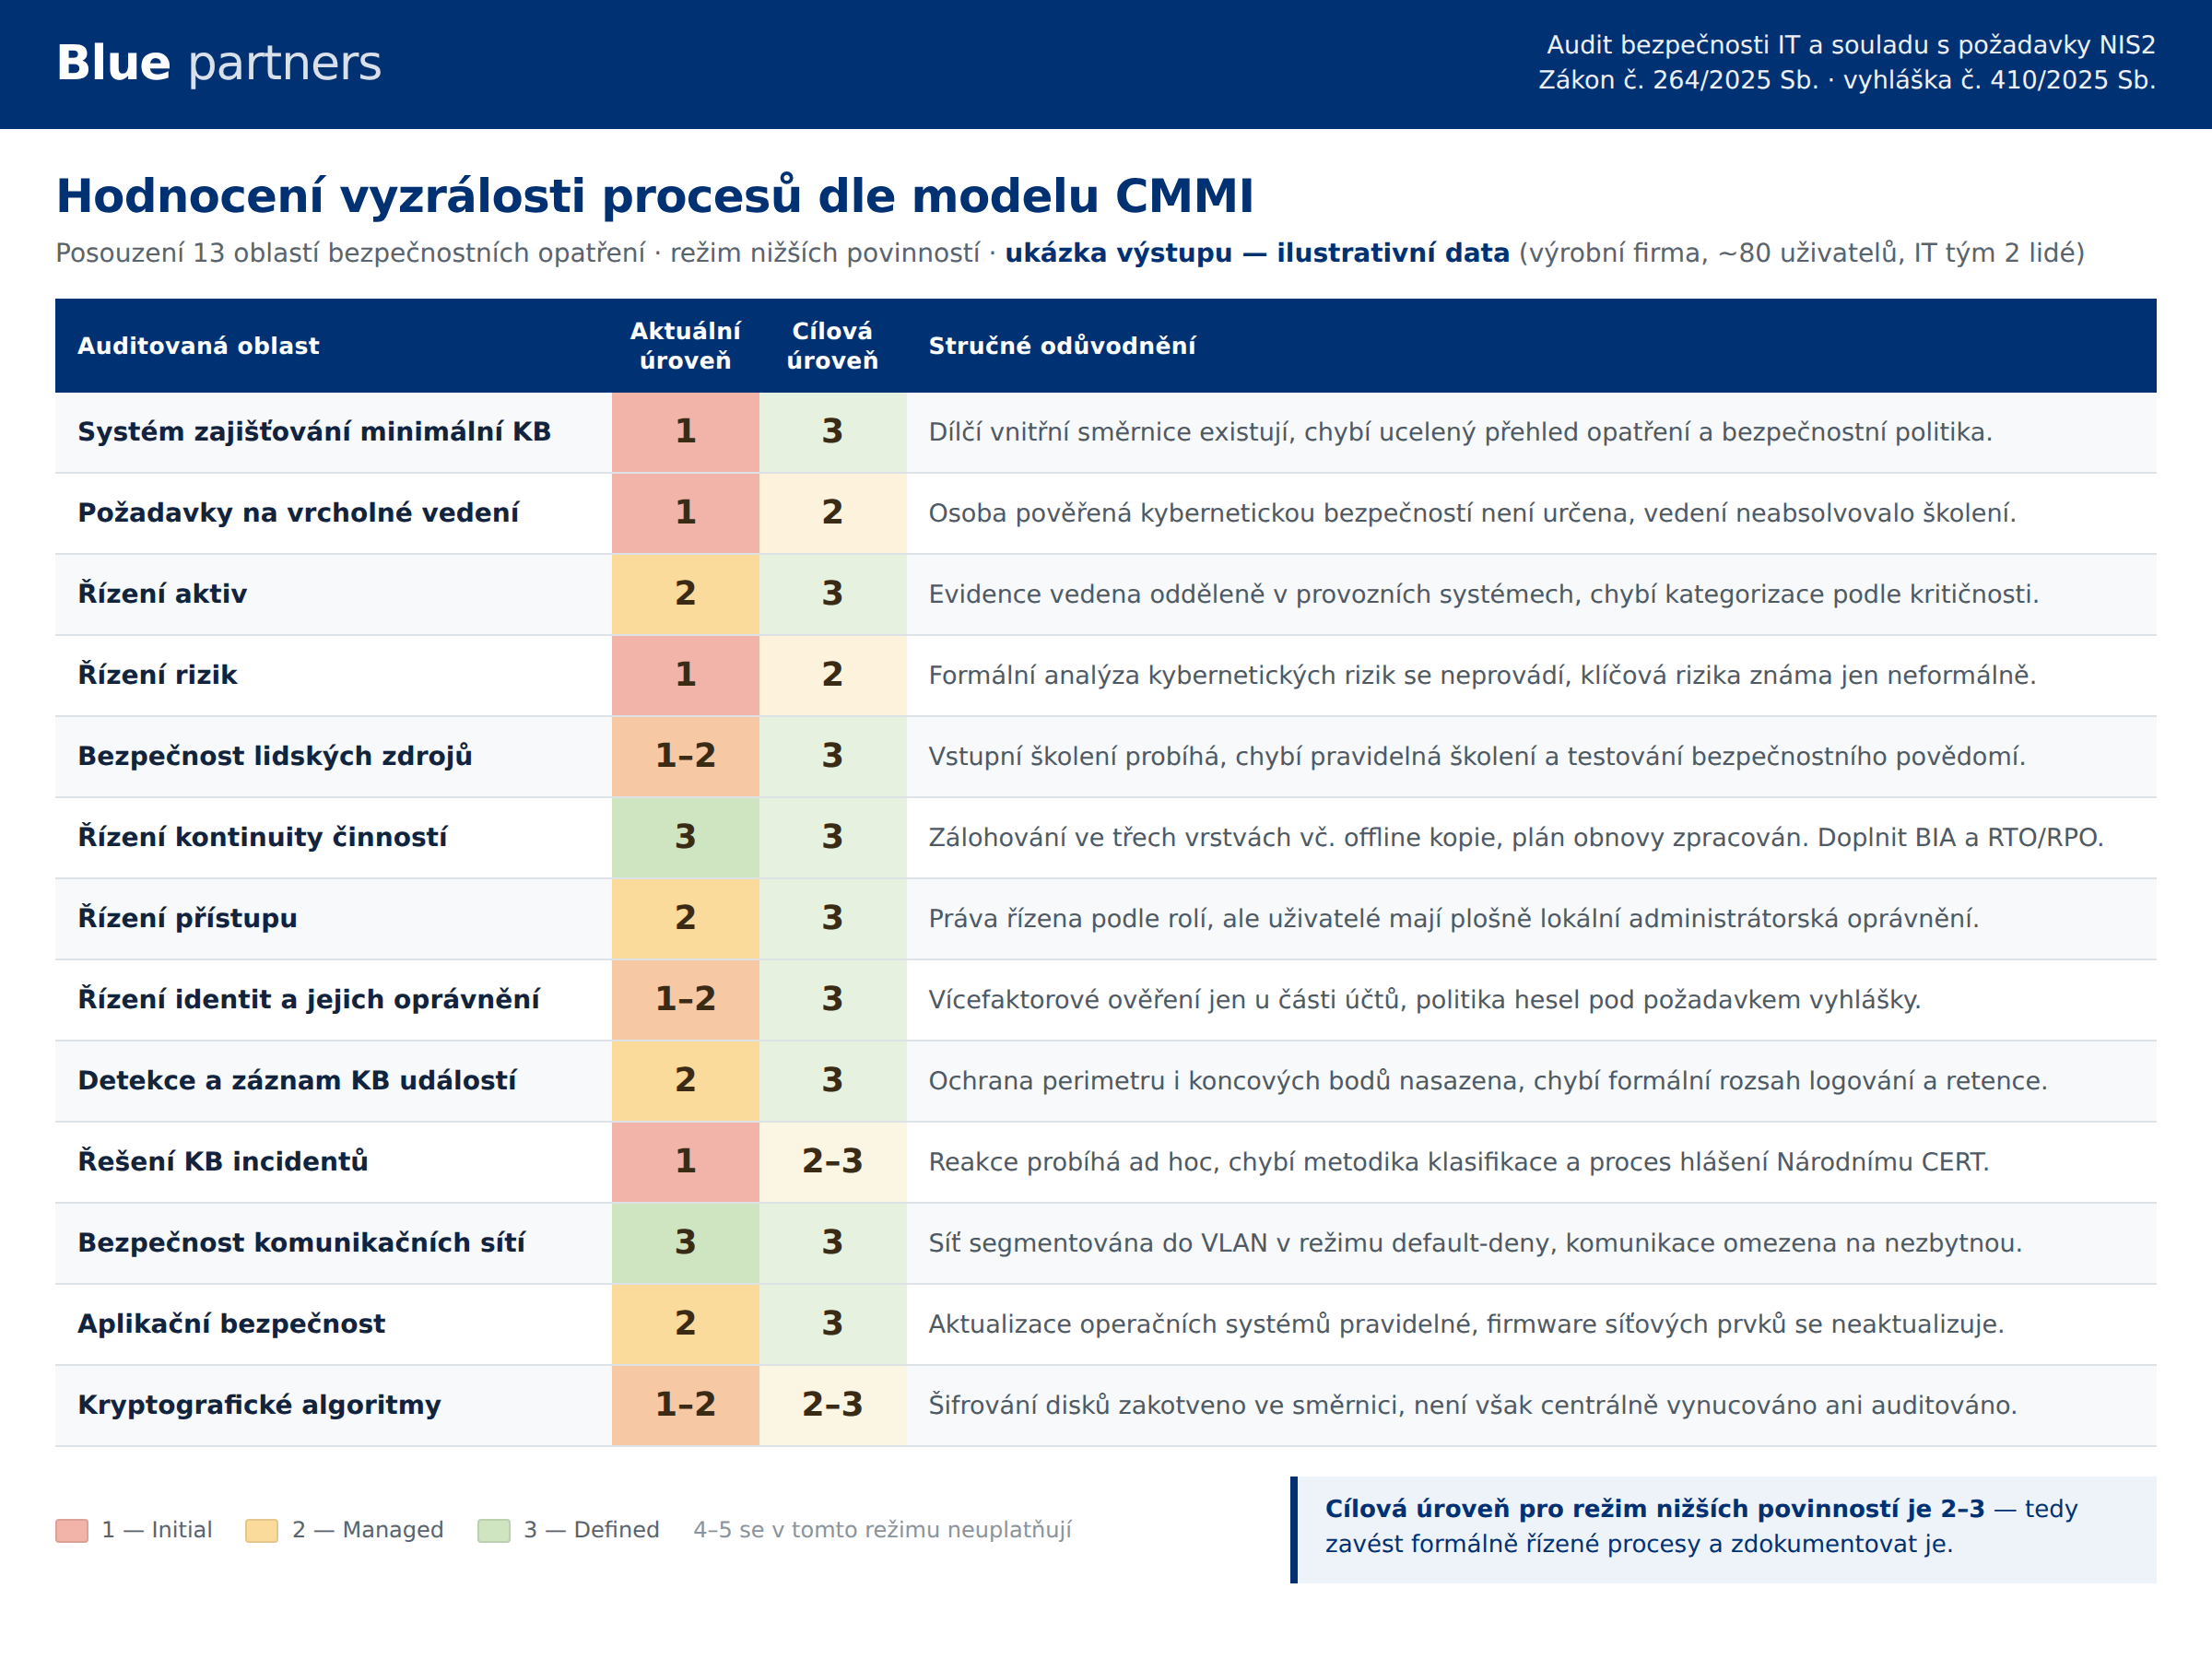
Jak vypadá výstup

↔ Tabulku posuňte do stran

Ukázka výstupu auditu NIS2 — hodnocení vyzrálosti 13 oblastí dle modelu CMMI

Ukázka výstupu s ilustrativními daty. Skutečné auditní zprávy klientů nezveřejňujeme.

Blue Partners – NIS2 compliance review s klientem
Proč Blue Partners

Nejsme jen konzultanti. Implementujeme, školíme a zůstáváme.

Na rozdíl od velkých konzultantů, kteří dodají report a odejdou, s vámi vytvoříme funkční compliance systém a dlouhodobě ho udržujeme.

🏅

Certifikovaní ISMS lead auditoři

Ne junioři na projektech. Vaším partnerem jsou certifikovaní lead auditoři s reálnou zkušeností z desítek auditů.

ISO 27001
🔗

End-to-end řešení

Gap analýza → implementace ISMS → dokumentace → školení → penetrační testy → průběžné audity. Vše pod jednou střechou.

Audit → Provoz → Udržování
📊

Zkušenosti z regulovaných sektorů

NIS2 compliance ve zdravotnictví, financích i výrobě. Víme, co NÚKIB a ČNB požadují — z praxe, ne z učebnice.

Healthcare · Finance · Výroba
🤝

Upřímný přístup

Řekneme vám, co skutečně potřebujete — a co ne. Šetříme vám zbytečné náklady. Bez předražených řešení.

„Řeknou, co je a není potřeba"
🛡️

Praktická dokumentace

Dokumentace, kterou váš tým skutečně používá v každodenním provozu. Ne jen pro auditory v šuplíku.

Audit-ready · Funkční
⏳

Dlouhodobé partnerství

Jsme s vámi i po auditu. Pravidelné interní audity, aktualizace podle legislativy, podpora při kontrole NÚKIB.

Nejsme dodavatel na projekt

Nestíháte?

Gap analýza trvá 2–3 týdny, náprava u střední firmy 4–6 měsíců. Pár týdnů před termínem ta čísla k sobě nejdou a nebudeme předstírat, že ano.

Co se za pár týdnů stihnout dá

  • Doložitelně zahájený a řízený proces
  • Gap analýza a přehled opatření dle přílohy vyhlášky
  • Plán nápravy s termíny, odpovědnostmi a prioritami
  • Evidence opatření, která už jsou zavedena

Co se stihnout nedá

  • Kompletní zavedená a prováděná opatření
  • Otestovaný incident response a tabletop cvičení
  • Doložené záznamy o školení celého týmu
  • Kdo vám to slíbí, prodává vám papír

Při kontrole se hodnotí i prokazatelně zahájený a řízený proces — ne pouze hotový stav. Řekneme vám rovnou, co se ve vašem čase reálně stihne doložit. I kdyby to mělo znamenat, že si vyberete někoho jiného.

Začněte tam, kde jste

Tři úrovně spolupráce

Od bezplatného checklistu po kompletní NIS2 compliance řešení. Vyberte si krok, který odpovídá vaší situaci.

📄

NIS2 Whitepaper

Přehled požadavků kyberzákona a prováděcích vyhlášek pro střední firmy. PDF ke stažení, zdarma.

Stáhnout whitepaper
🏗️

Kompletní NIS2 compliance

End-to-end: gap analýza → ISMS → dokumentace → školení → penetrační testy → průběžné audity a udržování.

Zjistit více
15 let na trhu
10 000+ proškolených
15+ senior expertů
ISMS lead auditoři

„Jako bezpečnostní agentura chráníme ostatní – ale kdo ochrání nás? Blue Partners. Provedli nás NIS2 analýzou, připravili DR plán a proškolili naše lidi. Díky jejich expertíze máme jistotu, že naše compliance běží kontinuálně a bezpečnost stojí na pevných základech."

David Blížil, M2C, bezpečnostní agentura

10 000+ zaměstnanců · NIS2 compliance projekt

ISO 27001 ISMS Lead Auditoři
Časté otázky

Co potřebujete vědět o NIS2 auditu

Odpovědi na klíčové otázky, které řeší CISO a Compliance Officers.

Gap analýza zahrnuje posouzení aktuálního stavu vaší kybernetické bezpečnosti oproti konkrétním požadavkům kyberzákona (zákon č. 264/2025 Sb.) a prováděcích vyhlášek — 409/2025 Sb. pro režim vyšších povinností, 410/2025 Sb. pro nižší. Výstupem je strukturovaný report s identifikovanými gapy, priorizací rizik a konkrétním plánem nápravných opatření. Analýzu provádějí certifikovaní ISMS lead auditoři s průměrnou senioritou 15 let.

Orientační cena gap analýzy 50 000 – 100 000 Kč. Přesný rozsah a cenu stanovíme po úvodní konzultaci zdarma.

Záleží na aktuálním stavu vaší bezpečnosti a rozsahu identifikovaných gapů. Typicky se pohybujeme v horizontu 3–6 měsíců od gap analýzy po audit-ready stav. Zahrnuje to implementaci nebo posílení ISMS, vytvoření dokumentace, školení týmu a přípravu na kontrolu NÚKIB. U firem s existujícím ISMS může být proces výrazně kratší.

Připravíme kompletní sadu bezpečnostní dokumentace: bezpečnostní politiku, analýzu rizik, organizační směrnice, incident response plány, plány kontinuity, evidence přijatých opatření, záznamy o školení zaměstnanců a reporting. Dokumentace je praktická — slouží vašemu týmu v každodenním provozu, nejen pro auditory. Průběžně ji aktualizujeme podle změn legislativy.

Tři klíčové rozdíly: Za prvé — nejen radíme, ale implementujeme, školíme a dlouhodobě udržujeme compliance. Za druhé — na projektu pracují certifikovaní senior auditoři, ne junioři. Za třetí — upřímně říkáme, co skutečně potřebujete a co ne, šetříme vám zbytečné náklady. Od roku 2005 nabízíme expertizu velkých firem za rozumnou cenu.

Ano. Nabízíme kontinuální služby: pravidelné interní audity, aktualizaci dokumentace podle změn legislativy, měsíční monitoring a reporting, hodnocení bezpečnosti a podporu při kontrolách NÚKIB. Compliance není jednorázový projekt — proto jsme dlouhodobý partner, ne dodavatel na projekt.

Kyberzákon přímo nevyžaduje certifikaci ISO 27001, ale požaduje systematické řízení bezpečnosti informací — tedy de facto ISMS. Pokud již ISMS máte, posílíme ho o specifické požadavky NIS2. Pokud ne, implementujeme ho s vámi od základů s vazbou na požadavky regulace.

NÚKIB má pravomoc ukládat nápravná opatření a pokuty. V režimu nižších povinností až 175 mil. Kč nebo 1,4 % čistého celosvětového ročního obratu, ve vyšším až 250 mil. Kč nebo 2 %; platí vždy vyšší částka. Nesplnění uloženého nápravného opatření je samostatný přestupek s pokutou až 1 mil. Kč. Dočasný zákaz výkonu funkce statutárního orgánu zákon zavádí pouze pro režim vyšších povinností. Kromě finanční sankce hrozí povinnost veřejného oznámení o nesouladu a tlak ze strany obchodních partnerů, kteří budou vyžadovat doložení compliance v rámci dodavatelského řetězce.

Zavolejte +420 602 177 433
Další krok

Zjistěte, co vám chybí ke NIS2 compliance

30minutová konzultace s certifikovaným ISMS auditorem. Posoudíme váš aktuální stav, identifikujeme kritické gapy a navrhneme konkrétní postup. Zdarma, bez závazků.

Blue Partners – konzultant
Mgr. Tomáš Veselý, ISMS Lead auditor
Blue Partners — NIS2 & bezpečnostní audit
📞 +420 602 177 433
⏱ Odpovídáme do 2 pracovních dnů
Vyplňte prosím jméno a příjmení
Zadejte platný e-mail
Napište nám prosím zprávu

Bez závazků · Vaše údaje nesdílíme s třetími stranami

Zdarma ke stažení

NIS2 Whitepaper pro CISO

Přehled požadavků kyberzákona a prováděcích vyhlášek. Co musíte zajistit a jaké jsou termíny — na jednom místě.

  • Požadavky kyberzákona a NIS2
  • Prováděcí vyhlášky a termíny
  • Kontrolní body pro CISO
  • Přehled sankcí a odpovědnosti
📋

Zadejte e-mail a stáhněte whitepaper

Zadejte platný e-mail

Žádný spam · Vaše údaje nesdílíme s třetími stranami

NIS2 audit — Zjistěte, co vám chybí ke compliance Konzultace zdarma