Jak vypadá výstup
↔ Tabulku posuňte do stran
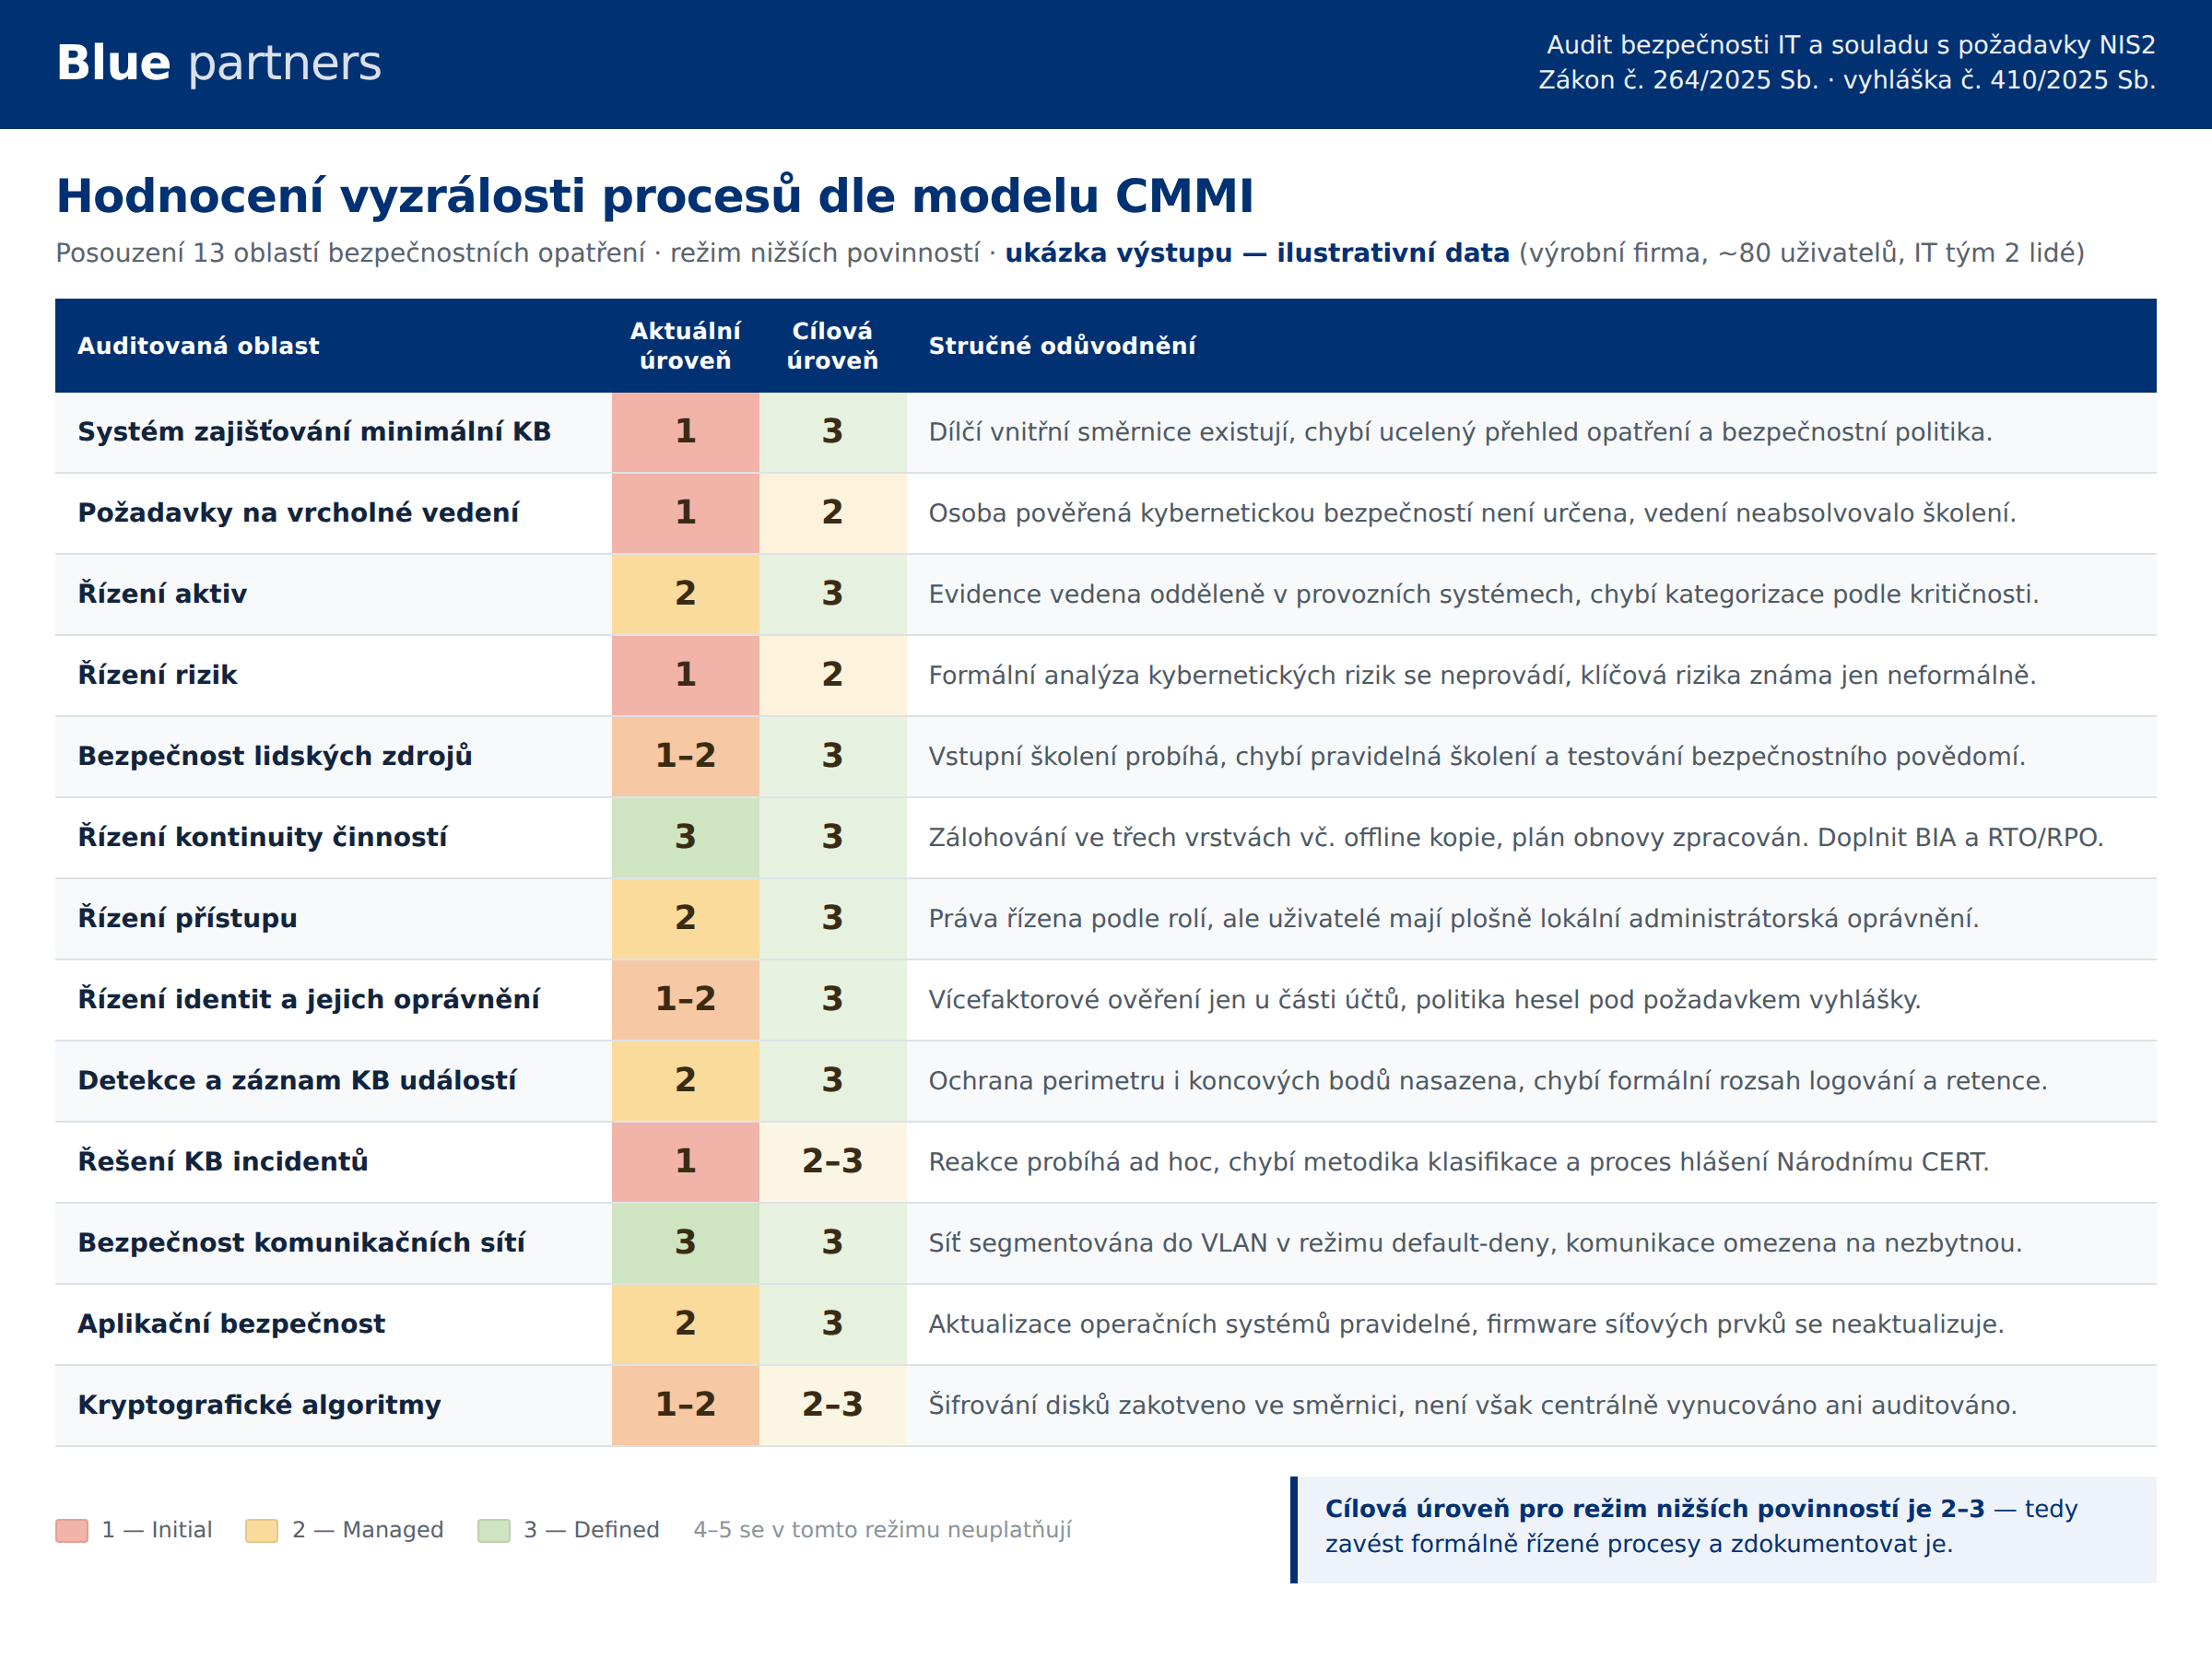
Ukázka výstupu s ilustrativními daty. Skutečné auditní zprávy klientů nezveřejňujeme.
Od gap analýzy přes ISMS implementaci, školení zaměstnanců a penetrační testy až po průběžné audity. Certifikovaní ISMS lead auditoři s průměrnou praxí 15 let. Vždy řekneme, co skutečně potřebujete — a co ne.
Roční lhůta neběží od účinnosti zákona. Běží ode dne, kdy vám NÚKIB doručil rozhodnutí o registraci.
| Rozhodnutí doručeno | Zavedeno do |
|---|---|
| listopad 2025 | listopad 2026 |
| prosinec 2025 | prosinec 2026 |
| leden 2026 | leden 2027 |
| únor 2026 | únor 2027 |
Realita středních firem
Váš IT tým řeší provoz. Na analýzu požadavků kyberzákona, ISMS implementaci a dokumentaci pro NÚKIB reálně nezbývá čas ani seniorní expertíza.
Nevíte přesně, zda a v jakém režimu na vás NIS2 dopadá. Desítky požadavků zákona a prováděcích vyhlášek bez jasného frameworku vedou k chybám nebo zbytečným výdajům.
Zákon přenáší odpovědnost na statutární orgán. Ne na IT oddělení. Při závažném porušení hrozí pokuta až 250 mil. Kč i zákaz výkonu funkce.
Velké poradenské firmy dodají report a zmizí. Implementovat, školit a udržovat compliance musíte sami — za násobek ceny.
Phishing, slabá hesla, neznalost procesů. NIS2 vyžaduje prokazatelné školení zaměstnanců — nestačí jednorázová prezentace.
Bez penetračních testů, simulací incidentů a prověřených záloh nevíte, zda vaše ochrana skutečně funguje. NÚKIB to vyžaduje.
Důsledky neřešení
250 milionů Kč nebo 2 % celosvětového obratu — platí vyšší částka. Statutární orgán nese osobní odpovědnost za řízení kybernetických rizik.
Banky, velcí odběratelé a investoři vyžadují prokázání compliance. NIS2 dopadá na dodavatelský řetězec — vaši partneři budou auditovat vás.
Systematická příprava = předvídatelný OPEX. Krizový scénář po kontrole NÚKIB = nepředvídatelný šok do rozpočtu a provozu.
Bez testovaného incident response plánu se i menší útok mění v provozní katastrofu. NIS2 vyžaduje prokazatelnou připravenost.
30minutová konzultace zdarma. Zjistíte, kde stojíte a co přesně potřebujete.
Domluvit 30min konzultaci zdarma →Naše metodika
Strukturovaný postup navržený tak, aby váš tým mohl dál řešit provoz. Certifikovaní ISMS lead auditoři vás provedou každým krokem.
Zjistíme, zda a v jakém režimu na vás NIS2 dopadá. Posoudíme rozsah regulované služby. Upřímně řekneme, co řešit musíte — a co je zbytečné.
Systematicky porovnáme váš aktuální stav s požadavky kyberzákona a příslušné vyhlášky — 409/2025 Sb. pro vyšší režim, 410/2025 Sb. pro nižší. Výstup: prioritizovaný report se seřazenými neshodami.
Realistický harmonogram, jasné odpovědnosti, predikovatelný rozpočet. Žádná zbytečná opatření — jen to, co vaše firma skutečně potřebuje.
Zavedeme systém řízení bezpečnosti informací. Dokumentace, která funguje v praxi — ne jen pro auditory. Připravíme vás na kontrolu NÚKIB.
Proškolíme zaměstnance kurzem Digitální Štít 247 — s certifikátem a simulací phishingu. Penetrační testy odhalí zranitelnosti dříve než útočníci.
Neodejdeme po projektu. Průběžné interní audity, aktualizace dokumentace dle legislativy, monitoring a reporting pro vedení. Partner na dlouhou trať.
↔ Tabulku posuňte do stran
Ukázka výstupu s ilustrativními daty. Skutečné auditní zprávy klientů nezveřejňujeme.
Proč Blue Partners
ISMS lead auditoři, ISO 27001. Praxe v desítkách firem — ne teoretici z kanceláře.
Na vašem projektu pracují senioři. Ne junioři, kteří se učí za vaše peníze.
Auditujeme, implementujeme, školíme a zůstáváme. Nebudeme prodávat opatření, která vaše firma nepotřebuje.
Predikovatelné náklady za zlomek ceny velkých poradenských firem.
Vyberte svoji roli
Každá role má jiné priority a otázky. Připravili jsme podrobné stránky s argumentací přesně pro vás.
Osobní odpovědnost statutárního orgánu, riziko pokut, reputace, governance.
Stabilita provozu, integrace do architektury, soulad bez přetížení týmu.
Audit readiness, ISMS, strukturovaný framework, dokumentace pro NÚKIB.
Gap analýza trvá 2–3 týdny, náprava u střední firmy 4–6 měsíců. Pár týdnů před termínem ta čísla k sobě nejdou a nebudeme předstírat, že ano.
Při kontrole se hodnotí i prokazatelně zahájený a řízený proces — ne pouze hotový stav. Řekneme vám rovnou, co se ve vašem čase reálně stihne. I kdyby to mělo znamenat, že si vyberete někoho jiného.
Tři způsoby, jak začít
Stručný přehled povinností podle kyberzákona. Co musíte zajistit a do kdy.
Posoudíme dopad NIS2 na vaši firmu a navrhneme další kroky. Bez prodejního tlaku.
End-to-end: od gap analýzy přes ISMS po průběžné audity. Jeden partner.
Zdarma ke stažení
Stručný přehled povinností podle kyberzákona. Co musíte zajistit, do kdy, a jaké sankce hrozí.
Časté otázky
Začněte teď
30minutová konzultace zdarma s certifikovaným auditorem. Bez závazků, bez prodejního tlaku. Konkrétní doporučení do 2 pracovních dnů.
Nebo zavolejte: +420 602 177 433
Lhůta na NIS2 opatření běží →
Konzultace zdarma →