Lhůta pro zavedení opatření běží od doručení rozhodnutí NÚKIB. Většině firem končí mezi prosincem 2026 a únorem 2027.
⚠ Upozornění pro jednatele a CEO

Nesete osobní odpovědnost za kybernetickou bezpečnost. A zákon už platí.

Pokuty až 175 mil. Kč v nižším režimu, 250 mil. Kč ve vyšším. Odpovědnost za řízení kybernetických rizik nese statutární orgán — nelze ji delegovat na IT. Certifikovaní ISMS auditoři vás dovedou ke compliance, upřímně a bez zbytečností.

2005 na trhu od
10 000+ proškolených
ISO 27001 certifikace
ISMS lead auditoři
NIS2 compliance konzultace s klientem v Blue Partners
NIS2 Compliance Review

Senior auditoři s průměrnou praxí 15 let. Vždy řekneme, co skutečně potřebujete — a co ne.

Zjistěte si své datum. Je ve vaší datové schránce.

Roční lhůta neběží od účinnosti zákona. Běží ode dne, kdy vám NÚKIB doručil rozhodnutí o registraci.

Opatření musíte mít zavedena do
Zbývá vám
Orientační přehled podle měsíce doručení
Rozhodnutí doručenoZavedeno do
listopad 2025listopad 2026
prosinec 2025prosinec 2026
leden 2026leden 2027
únor 2026únor 2027
Pozor na jeden rozdíl: po roce od registrace musíte plnit povinnost zavádět a provádět opatření — tedy je při kontrole doložit, ne teprve zadávat analýzu. Gap analýza trvá 2–3 týdny, náprava u střední firmy 4–6 měsíců.
Ohlášení provedlo přes 4 800 organizací; většina na přelomu let 2025 a 2026. Zdroj: NÚKIB
◆ Pokuta až 175 mil. Kč v nižším režimu ◆ Osobní odpovědnost jednatele ◆ Zákaz výkonu funkce ve vyšším režimu ◆ 6 000+ firem v ČR pod regulací ◆ Lhůta běží od rozhodnutí NÚKIB ◆ NÚKIB kontroluje a pokutuje ◆ 1,4 % až 2 % celosvětového obratu ◆ Nelze delegovat na IT ◆ Ohlášeno 4 800+ firem — zavedeno má málokdo ◆ 22 odvětví, 102 regulovaných služeb ◆ Pokuta až 175 mil. Kč v nižším režimu ◆ Osobní odpovědnost jednatele ◆ Zákaz výkonu funkce ve vyšším režimu ◆ 6 000+ firem v ČR pod regulací ◆ Lhůta běží od rozhodnutí NÚKIB ◆ NÚKIB kontroluje a pokutuje ◆ 1,4 % až 2 % celosvětového obratu ◆ Nelze delegovat na IT ◆ Ohlášeno 4 800+ firem — zavedeno má málokdo ◆ 22 odvětví, 102 regulovaných služeb
Realita, kterou nelze ignorovat

Proč NIS2 není problém IT oddělení,
ale váš — jako jednatele a CEO

Zákon přenáší odpovědnost přímo na statutární orgán. Ne na IT manažera. Na vás.

01

Odpovídáte osobně — ze zákona

Zákon č. 264/2025 Sb. zavádí přímou odpovědnost vrcholového vedení. Musíte zajistit bezpečnostní politiku, zdroje a řídit rizika. Nelze delegovat. Při závažném porušení hrozí dočasný zákaz výkonu funkce.

02

Pokuty až 250 mil. Kč — a to není vše

250 000 000 Kč nebo 2 % celosvětového obratu — platí vyšší částka. Plus donucovací pokuty za nesplnění. A veřejná informace o sankci znamená reputační škodu u partnerů, bank i zákazníků.

03

Bez compliance přicházíte o zakázky

Banky, velcí odběratelé a investoři vyžadují prokázání kybernetické bezpečnosti jako podmínku spolupráce. NIS2 dopadá i na dodavatelský řetězec — vaši partneři budou auditovat vás.

04

Řešení pod tlakem stojí násobně více

Systematická příprava = předvídatelný OPEX. Krizový scénář po incidentu nebo pokutě = nepředvídatelný šok do cashflow. Každý měsíc bez plánu zvyšuje cenu, kterou nakonec zaplatíte.

Co zákon vyžaduje přímo od vedení firmy

Tyhle čtyři povinnosti nejdou převést na IT oddělení ani na externího správce. Zákon je klade na statutární orgán.

📋

Schválit bezpečnostní politiku

Vedení politiku stanoví, schválí a podepíše. Musí být datovaná a pravidelně přezkoumávaná.

§ 4 vyhlášky
⚖️

Řídit rizika a alokovat zdroje

Zajistit dostupnost lidí i rozpočtu a seznamovat se se stavem plnění opatření.

§ 4 vyhlášky
🎯

Stanovit priority obnovy

Vedení určí, které služby a systémy se po výpadku obnovují jako první — ne IT.

§ 4 písm. f) vyhlášky
🎓

Absolvovat školení

Vrcholné vedení musí projít školením o svých povinnostech. Zabere 1–2 hodiny online.

§ 5 odst. 2 písm. a)
Náš postup — krok za krokem

Od prvního hovoru po compliance. Bez zbytečností.

Nebudeme vám prodávat opatření, která nepotřebujete. Provedeme vás strukturovaným procesem — od posouzení dopadu přes implementaci ISMS až po průběžné audity. End-to-end.

Domluvit 30min konzultaci zdarma →
NIS2 audit — konzultace s ISMS auditorem v Blue Partners
01

Posouzení dopadu a sebeurčení

Zjistíme, zda a v jakém režimu na vás NIS2 dopadá. Posoudíme rozsah regulované služby. Upřímně vám řekneme, co řešit musíte — a co je zbytečné.

SebeurčeníRegistrace NÚKIB
02

Gap analýza vs. zákon

Systematicky porovnáme váš aktuální stav s požadavky zákona a příslušné vyhlášky — 409/2025 Sb. pro vyšší režim, 410/2025 Sb. pro nižší. Výstup: konkrétní neshody seřazené podle priority a rizika.

ISO 27001Vyhlášky 409 a 410/2025
03

Plán nápravy s rozpočtem

Realistický harmonogram, jasné odpovědnosti, predikovatelný rozpočet. Žádná zbytečná opatření — jen to, co vaše firma skutečně potřebuje.

PrioritizaceRozpočet
04

Implementace ISMS a dokumentace

Zavedeme systém řízení bezpečnosti informací. Vytvoříme dokumentaci, která funguje v praxi — ne jen pro auditory. Připravíme vás na kontrolu NÚKIB.

ISMSBezpečnostní politikyIncident responseAktivaBIA
05

Školení a penetrační testy

Proškolíme zaměstnance praktickým kurzem kyberbezpečnosti — s certifikátem, měřitelnými výsledky a simulací phishingu. Penetrační testy odhalí zranitelnosti dříve než útočníci.

Školení s certifikátemPhishing testyPenetrační testy
06

Průběžné audity a údržba

Neodejdeme po projektu. Průběžné audity, aktualizace dle legislativy, monitoring, reporting pro vedení. Jsme partner na dlouhou trať.

MonitoringAktualizace legislativy

Jak vypadá výstup

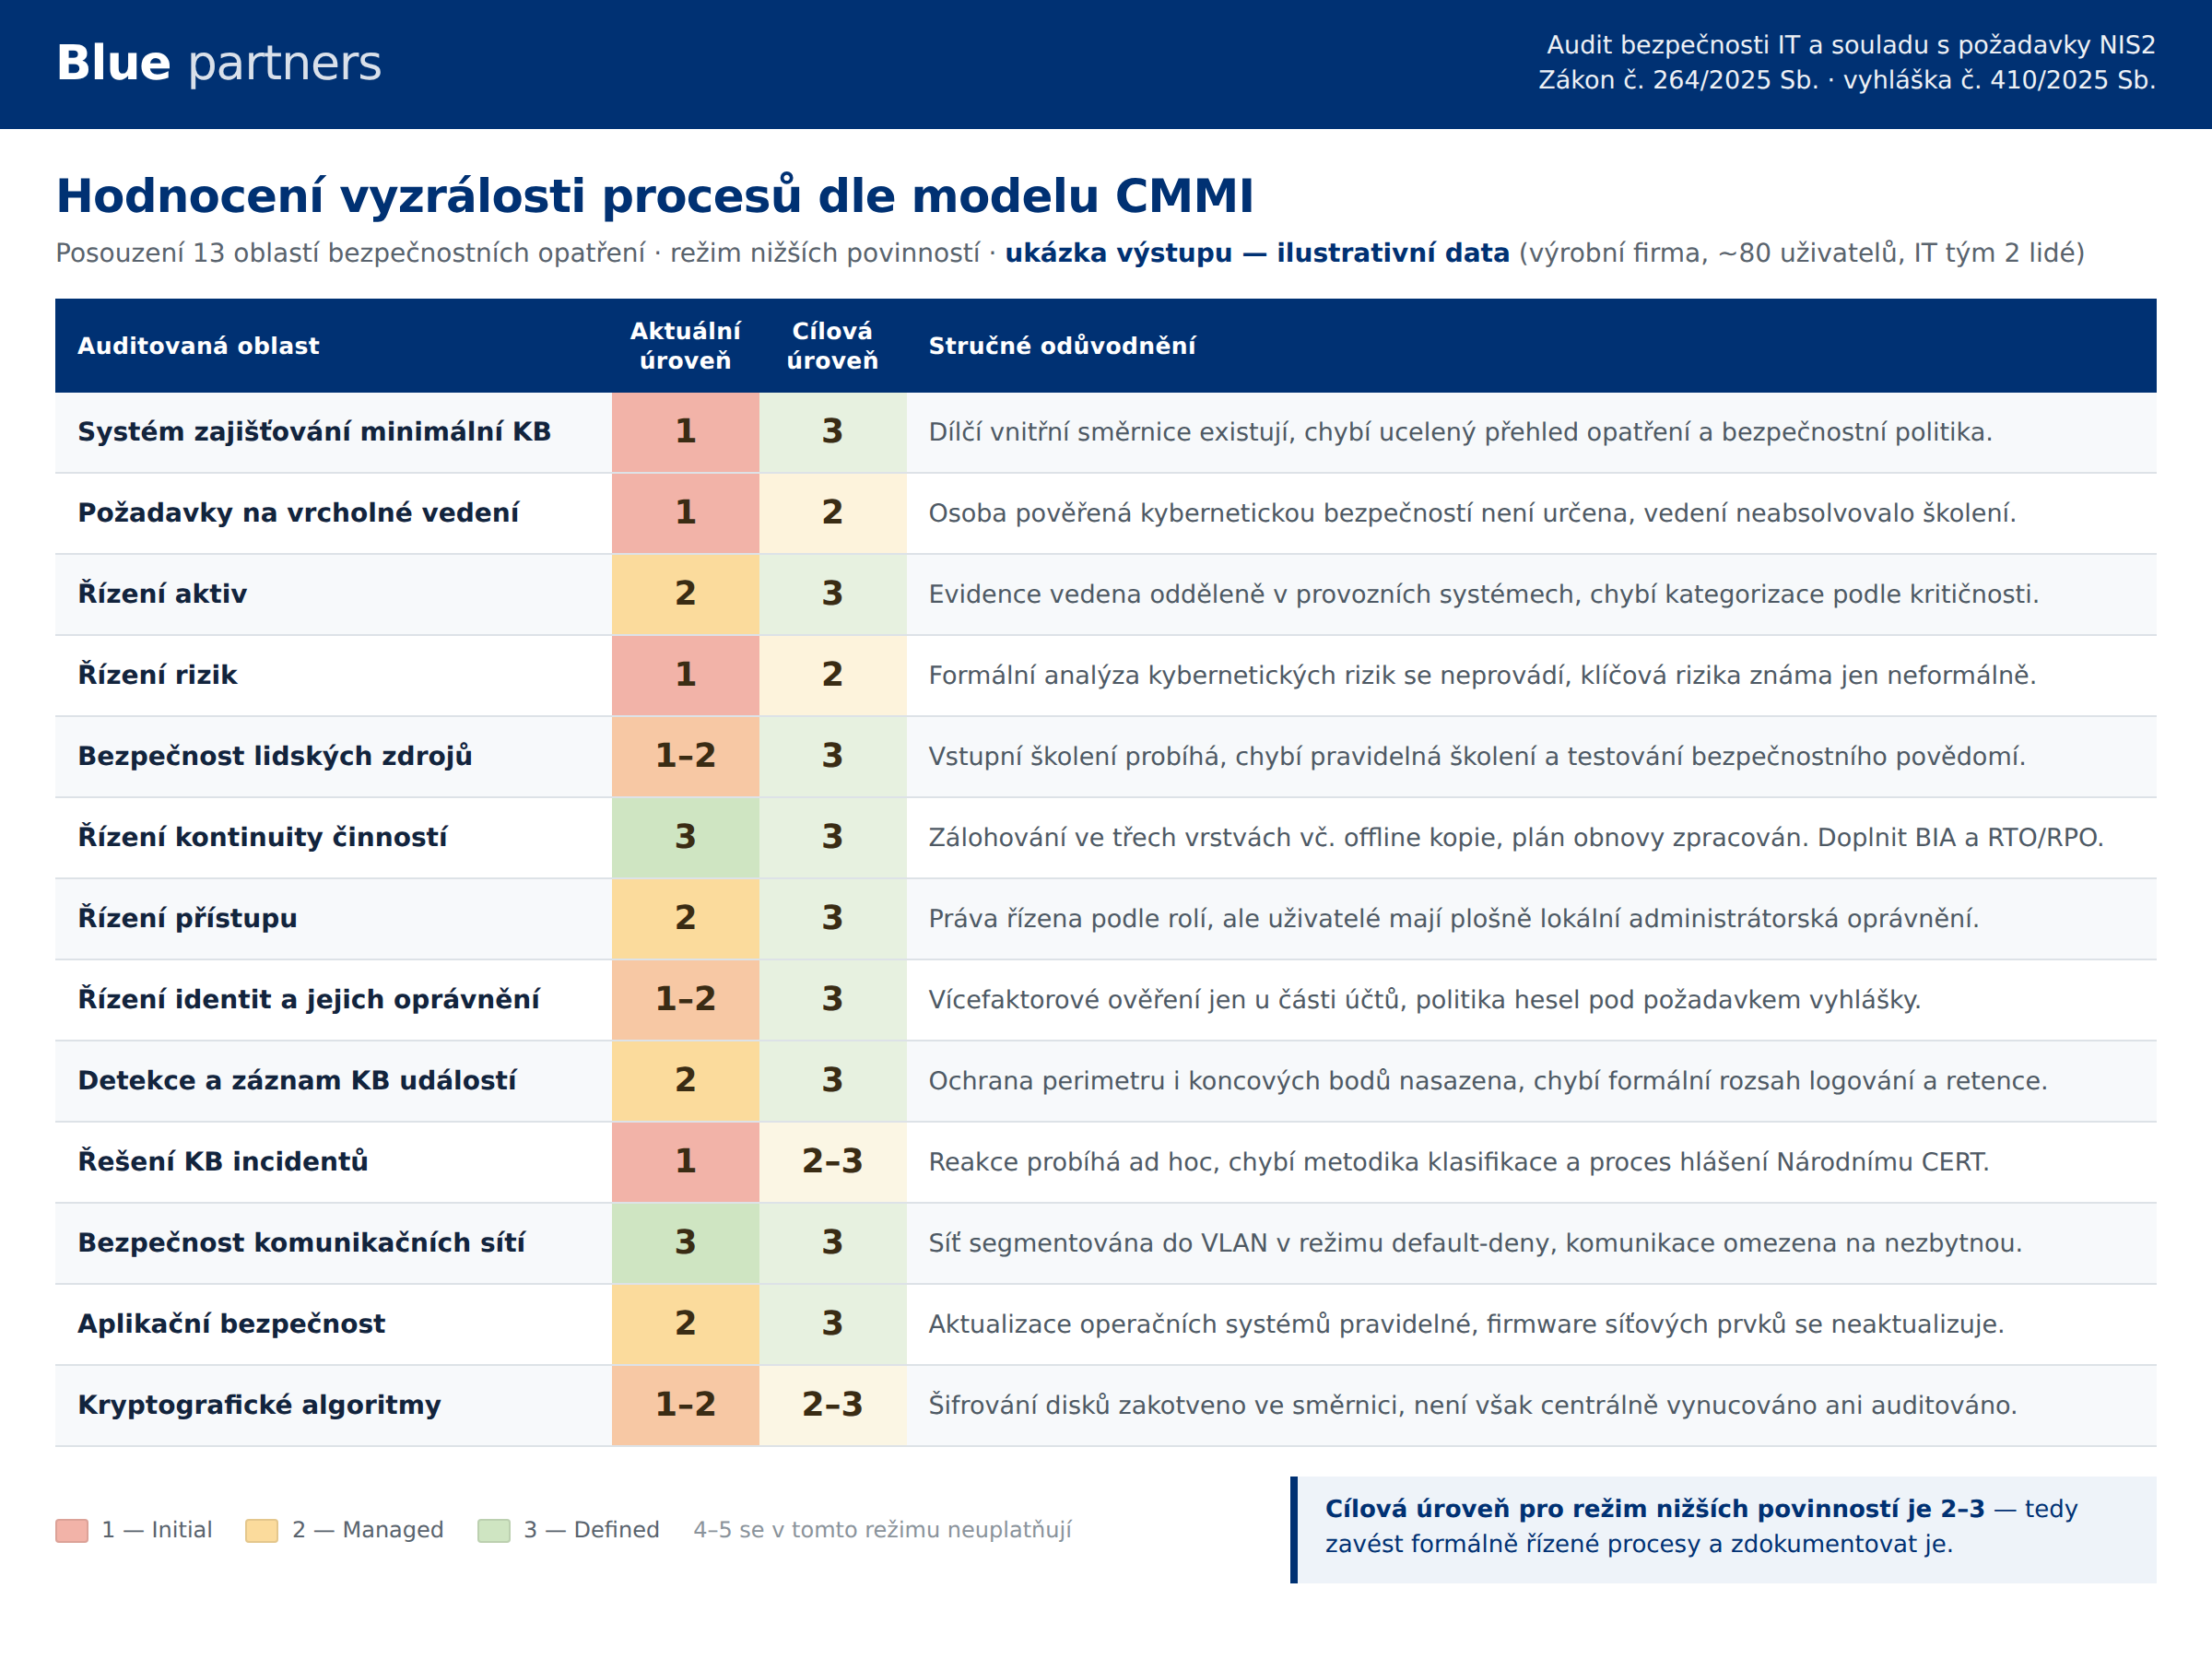
Z gap analýzy dostanete zhodnocení všech 13 oblastí bezpečnostních opatření — kde stojíte dnes, kam se potřebujete dostat a proč. Bez obecných doporučení, ke každé oblasti konkrétní zjištění.

↔ Tabulku posuňte do stran

Ukázka výstupu auditu NIS2 — hodnocení vyzrálosti 13 oblastí dle modelu CMMI

Ukázka výstupu s ilustrativními daty. Skutečné auditní zprávy klientů nezveřejňujeme.

Konzultace k NIS2 s certifikovaným ISMS auditorem
Proč Blue Partners

Ne konzultanti, kteří poradí a odejdou. Partner, který to s vámi dotáhne.

Na rozdíl od velkých poradenských firem nejen radíme — implementujeme, školíme a zůstáváme s vámi na dlouhodobé udržování compliance. Za zlomek jejich ceny.

🏅

Certifikovaní ISMS lead auditoři

ISMS lead auditoři, ISO 27001. Auditoři s praxí v desítkách firem — ne teoretici z kanceláře.

👥
15+

Senior expertů, průměr 15 let praxe

Na vašem projektu pracují senioři. Ne junioři, kteří se učí za vaše peníze. Průměrná seniorita týmu: 15 let.

🔄

End-to-end — a upřímně řekneme, co nepotřebujete

Velcí konzultanti poradí a odejdou. My auditujeme, implementujeme, školíme a zůstáváme. A nebudeme prodávat opatření, která vaše firma nepotřebuje.

🤝

Transparentní ceny

Predikovatelné náklady za zlomek ceny velkých poradenských firem.

Nestíháte?

Gap analýza trvá 2–3 týdny, náprava u střední firmy 4–6 měsíců. Pár týdnů před termínem ta čísla k sobě nejdou a nebudeme předstírat, že ano.

Co se za pár týdnů stihnout dá

  • Doložitelně zahájený a řízený proces
  • Gap analýza a přehled bezpečnostních opatření
  • Plán nápravy s termíny a odpovědnostmi
  • Evidence toho, co už běží

Co se stihnout nedá

  • Kompletní zavedená a prováděná opatření
  • Ověřený incident response a otestované zálohy
  • Proškolený tým s doloženými výsledky
  • Kdo vám to slíbí, prodává vám papír

Při kontrole se hodnotí i prokazatelně zahájený a řízený proces — ne pouze hotový stav. Řekneme vám rovnou, co se ve vašem čase reálně stihne. I kdyby to mělo znamenat, že si vyberete někoho jiného.

Vyberte si svůj první krok

Tři způsoby, jak začít řešit NIS2 ještě dnes

Nemusíte se rovnou pouštět do kompletního projektu. Začněte tam, kde vám to dává smysl.

Krok 1 — Zdarma

NIS2 checklist pro jednatele a CEO

Stručný přehled vašich povinností podle nového zákona. Co musíte zajistit vy osobně jako statutární orgán.

  • Povinnosti jednatele/CEO ze zákona
  • Časová osa registrace a implementace
  • Kontrolní otázky pro vaši firmu
  • Přehled sankcí a rizik
Stáhnout checklist zdarma
Krok 2 — Zdarma, nezávazně

30min konzultace s auditorem

Posoudíme dopad NIS2 na vaši firmu, identifikujeme režim a navrhneme konkrétní další kroky.

  • Dopadá na vás NIS2? V jakém režimu?
  • Kde jsou vaše největší mezery?
  • Realistický odhad času a nákladů
  • Upřímné doporučení — bez prodejního tlaku
Domluvit konzultaci →
Krok 3 — Kompletní řešení

NIS2 audit + implementace + údržba

End-to-end: od gap analýzy přes ISMS implementaci po průběžné audity. Jeden partner na celou cestu.

  • Gap analýza a plán nápravných opatření
  • ISMS implementace a dokumentace
  • Školení zaměstnanců + penetrační testy
  • Průběžné audity a aktualizace
Orientační cena gap analýzy 50 000 – 100 000 Kč Přesný rozsah a cenu stanovíme po úvodní konzultaci zdarma
Poptat kompletní řešení
📊
Cena gap analýzy
50–100 tis. Kč
vs.
⚠️
Pokuta při porušení NIS2
až 250 000 000 Kč
Gap analýza stojí méně než 0,04 % maximální sankce.
A reputační škoda ani ztráta zakázek se do čísla vůbec nepočítá.
Reference

Díky Blue Partners spí naši klienti v klidu

Regulace NIS2 nás jako město zasáhla naplno. Blue Partners nám udělali GAP analýzu, zmapovali aktiva, připravili BIA i politiky a proškolili zaměstnance. Složitou legislativu přeložili do srozumitelných kroků – a to je přesně to, co jsme potřebovali.
Tajemník úřadu — Bc. Petr Vitman, Statutární město Holice
Jako bezpečnostní agentura chráníme ostatní – ale kdo ochrání nás? Blue Partners. Provedli nás NIS2 analýzou, připravili DR plán a proškolili naše lidi. Díky outsourcingu manažera kybernetické bezpečnosti máme klid, že compliance běží kontinuálně.
CIO — David Blížil, M2C, bezpečnostní agentura
„Hledali jsme někoho, kdo nám pomůže s kybernetickou bezpečností, aniž bychom museli budovat vlastní tým. Blue Partners nám dodali manažera i architekta kybernetické bezpečnosti a postupně s námi zavádějí ISMS. Konečně víme, že na to nejsme sami.
CIO - Ing. Šárka Koudelková, Nemocnice Jablonec
S Blue Partners jsme zvládli DORA compliance bez stresu. Od bezpečnostních politik přes DR plán až po phishingové testy – pokryli všechno. A díky externímu CISO máme jistotu, že bezpečnost řeší profík i po skončení projektu.
COO - Ing. Pavel Manhalter, OVB Allfinanz, finanční poradenství
2005 na trhu od roku
10 000+ proškolených
ISMS lead auditoři
100+ projektů
Časté otázky

NIS2 audit — otázky a odpovědi pro jednatele a CEO

NIS2 se v ČR promítá do zákona č. 264/2025 Sb. Vztahuje se na firmy ve 22 odvětvích, které splňují kritéria středního nebo velkého podniku — zpravidla více než 50 zaměstnanců nebo obrat přes 10 mil. EUR. NÚKIB provozuje kalkulačku pro sebeurčení. Ohlašovací lhůta uplynula 31. 12. 2025 — pokud jste se ohlásili, běží vám nyní lhůta na zavedení opatření. Během bezplatné konzultace vám pomůžeme posoudit, zda a v jakém režimu na vás zákon dopadá.
Zákon zavádí přímou odpovědnost vrcholového vedení. Jako jednatel nebo CEO jste povinni zajistit stanovení bezpečnostní politiky, alokaci zdrojů, komunikaci důležitosti bezpečnosti a participaci na řízení kybernetických rizik. Finanční sankce dosahují až 175 mil. Kč nebo 1,4 % celosvětového obratu v režimu nižších povinností a až 250 mil. Kč nebo 2 % ve vyšším; platí vždy vyšší částka. Dočasný zákaz výkonu funkce statutárního orgánu zákon zavádí pouze pro vyšší režim, a to při závažném nebo opakovaném porušení povinností po kontrole. Nezávisle na režimu platí odpovědnost za péči řádného hospodáře podle občanského zákoníku.
Zákon dává lhůtu jednoho roku ode dne, kdy vám NÚKIB doručil rozhodnutí o registraci — nikoli od účinnosti zákona. Většina firem se ohlásila na přelomu let 2025 a 2026, takže jim lhůta končí mezi prosincem 2026 a únorem 2027. Pozor na jeden rozdíl: zákon nevyžaduje hotovou analýzu, ale zavedená a prováděná opatření, která musíte při kontrole doložit. U střední firmy počítejte s 2–3 týdny na gap analýzu a 4–6 měsíci na nápravu. Čím dříve začnete, tím nižší náklady a nižší riziko. Při úvodní konzultaci vám dáme přesný odhad pro vaši firmu.
Tři zásadní rozdíly: (1) Nejen radíme, ale implementujeme ISMS, školíme tým a dlouhodobě udržujeme compliance — velcí konzultanti obvykle předají report a odejdou. (2) Na vašem projektu pracují senioři s průměrnou praxí 15 let — ne juniorní konzultanti. (3) Stojíme výrazně méně při stejné nebo vyšší úrovni expertízy. A vždy upřímně řekneme, co potřebujete a co ne.
Compliance není jednorázový projekt. Naše průběžná služba zahrnuje: pravidelné interní audity, aktualizaci dokumentace podle změn legislativy a prováděcích vyhlášek, měsíční monitoring bezpečnosti, přehledný reporting pro vedení a přípravu na kontrolu NÚKIB. Všichni naši klienti s námi spolupracují dlouhodobě — zůstáváme vaším partnerem i po projektu.
Váš další krok

Zákon běží. Lhůta se krátí.
Začněte 30minutovou konzultací.

Posoudíme dopad NIS2 na vaši firmu, navrhneme postup a upřímně řekneme, co potřebujete. Bez závazků. Bez prodejního tlaku.

Mgr. Tomáš Veselý — ISMS auditor
Váš konzultant pro NIS2.
Rád vám odpovím na vaše otázky.
📞
Zavolejte nám
+420 602 177 433
⏱
Odpovídáme
do 2 pracovních dnů
Vyplňte prosím jméno a příjmení
Zadejte platný e-mail
Napište nám prosím zprávu

Konzultace je nezávazná · Vaše údaje nesdílíme s třetími stranami

Zdarma ke stažení

NIS2 checklist
pro jednatele a CEO

Stručný přehled vašich povinností podle nového zákona. Co musíte zajistit vy osobně jako statutární orgán — na jedné stránce.

  • Povinnosti jednatele/CEO ze zákona
  • Časová osa registrace a implementace
  • Kontrolní otázky pro vaši firmu
  • Přehled sankcí a rizik
📋

Zadejte e-mail a stáhněte checklist

Zadejte platný e-mail

Žádný spam · Vaše údaje nesdílíme s třetími stranami

NIS2: Osobní odpovědnost jednatele a CEO. Lhůta běží.
Konzultace zdarma →