NIS2 · Kyberzákon · Pro CIO

NIS2 soulad bez přetížení vašeho IT týmu

Váš tým řeší denní provoz. Přípravu na kyberzákon a audit NÚKIB necháte na nás — od gap analýzy přes ISMS implementaci po průběžné audity. Certifikovaní lead auditoři s 15 lety praxe.

Domluvit 30min konzultaci zdarma
15+Senior expertů
10 000+Proškolených
ISO 27001Certifikace
NIS2 compliance konzultace s certifikovaným auditorem Blue Partners

Zjistěte si své datum. Je ve vaší datové schránce.

Roční lhůta neběží od účinnosti zákona. Běží ode dne, kdy vám NÚKIB doručil rozhodnutí o registraci.

Opatření musíte mít zavedena do
Zbývá vám
Orientační přehled podle měsíce doručení
Rozhodnutí doručenoZavedeno do
listopad 2025listopad 2026
prosinec 2025prosinec 2026
leden 2026leden 2027
únor 2026únor 2027
Pozor na jeden rozdíl: po roce od registrace musíte plnit povinnost zavádět a provádět opatření — tedy je při kontrole doložit, ne teprve zadávat analýzu. Gap analýza trvá 2–3 týdny, náprava u střední firmy 4–6 měsíců.
Ohlášení provedlo přes 4 800 organizací; většina na přelomu let 2025 a 2026. Zdroj: NÚKIB

Kyberzákon je tady. Kapacita vašeho týmu ne.

Požadavky nZKB/NIS2 rostou. Váš IT tým má 1–3 lidi a řeší provoz. Toto jsou situace, které slýcháme od CIO nejčastěji.

Tým přetížený operativou

Vaši lidé hasí helpdesk a provoz. Na analýzu požadavků kyberzákona, přípravu dokumentace a ISMS nezbývá reálně čas.

Nejasný stav souladu

Nevíte přesně, kde stojíte vůči požadavkům nZKB. Chybí strukturovaný framework — posuzujete intuitivně, ne systematicky.

Integrace do stávající architektury

Opatření musí zapadnout do toho, co už máte. Nechcete paralelní bezpečnostní systém, který nikdo nepoužívá.

Nedostatek senior specialistů

ISMS lead auditoři a bezpečnostní architekti na trhu nejsou. Nábor trvá měsíce a stojí stovky tisíc ročně.

Vedení chce reporting

CEO a board vyžadují jasné informace: kde jsme, co zbývá, jaké je riziko. Nemáte metriky ani přehledné výstupy.

Kdo to bude udržovat?

I kdybyste soulad splnili — průběžné audity, aktualizace dokumentace a reakce na změny legislativy vyžadují kontinuální kapacitu.

Co se stane, když to odložíte

1

NÚKIB nařídí nápravná opatření — ve lhůtě, kterou úřad určí. Váš tým je musí zavést vedle běžného provozu. Nesplnění je přestupek s pokutou až 1 mil. Kč.

2

Pokuta až 175 mil. Kč nebo 1,4 % celosvětového obratu v nižším režimu, až 250 mil. Kč nebo 2 % ve vyšším. Platí vždy vyšší částka.

3

Ztráta důvěry partnerů. Banky a obchodní partneři ověřují soulad. Nesplnění = ztráta zakázek a financování.

4

Krizové řešení stojí výrazně víc. Každý měsíc odkládání zdražuje implementaci. Pod tlakem se dělají chyby.

Nečekejte na kontrolu NÚKIB

30minutová konzultace zdarma. Zjistíte, kde stojíte a co přesně potřebujete.

Domluvit 30min konzultaci zdarma

Metodika přípravy na kyberzákon od A do Z

Strukturovaný postup navržený tak, aby váš tým mohl dál řešit provoz. Bez zbytečných opatření.

1

Gap analýza a posouzení stavu

Zmapujeme vaši IT architekturu, bezpečnostní opatření a dokumentaci. Porovnáme s požadavky nZKB. Výstup: prioritizovaný report — co je kritické, co doporučené, co zbytečné.

Výstup: Gap analýza report
2

Návrh opatření integrovaný do vaší architektury

Konkrétní plán, který staví na tom, co už máte. Upřímně řekneme, kde ušetříte. Žádný paralelní systém — opatření zapadnou do vaší infrastruktury.

Výstup: Implementační roadmapa
3

ISMS implementace a praktická dokumentace

Certifikovaní ISMS lead auditoři implementují bezpečnostní rámec. Dokumentace, kterou váš tým skutečně používá v provozu — ne formální papíry pro šuplík.

Výstup: ISMS + audit-ready dokumentace
4

Školení, penetrační testy, ověření odolnosti

Proškolíme zaměstnance (Digitální Štít 247). Penetrační testy odhalí reálné zranitelnosti. Otestujeme zálohy a incident response — aby vše fungovalo, když to bude potřeba.

Výstup: Proškolený tým + testovaná bezpečnost
5

Interní audit, předání a průběžná podpora

Provedeme interní audit souladu. Připravíme vás na kontrolu NÚKIB. A zůstáváme — průběžné audity, aktualizace dokumentace, monitoring legislativy. Dlouhodobý partner, ne jednorázový dodavatel.

Výstup: Audit-ready stav + kontinuální podpora

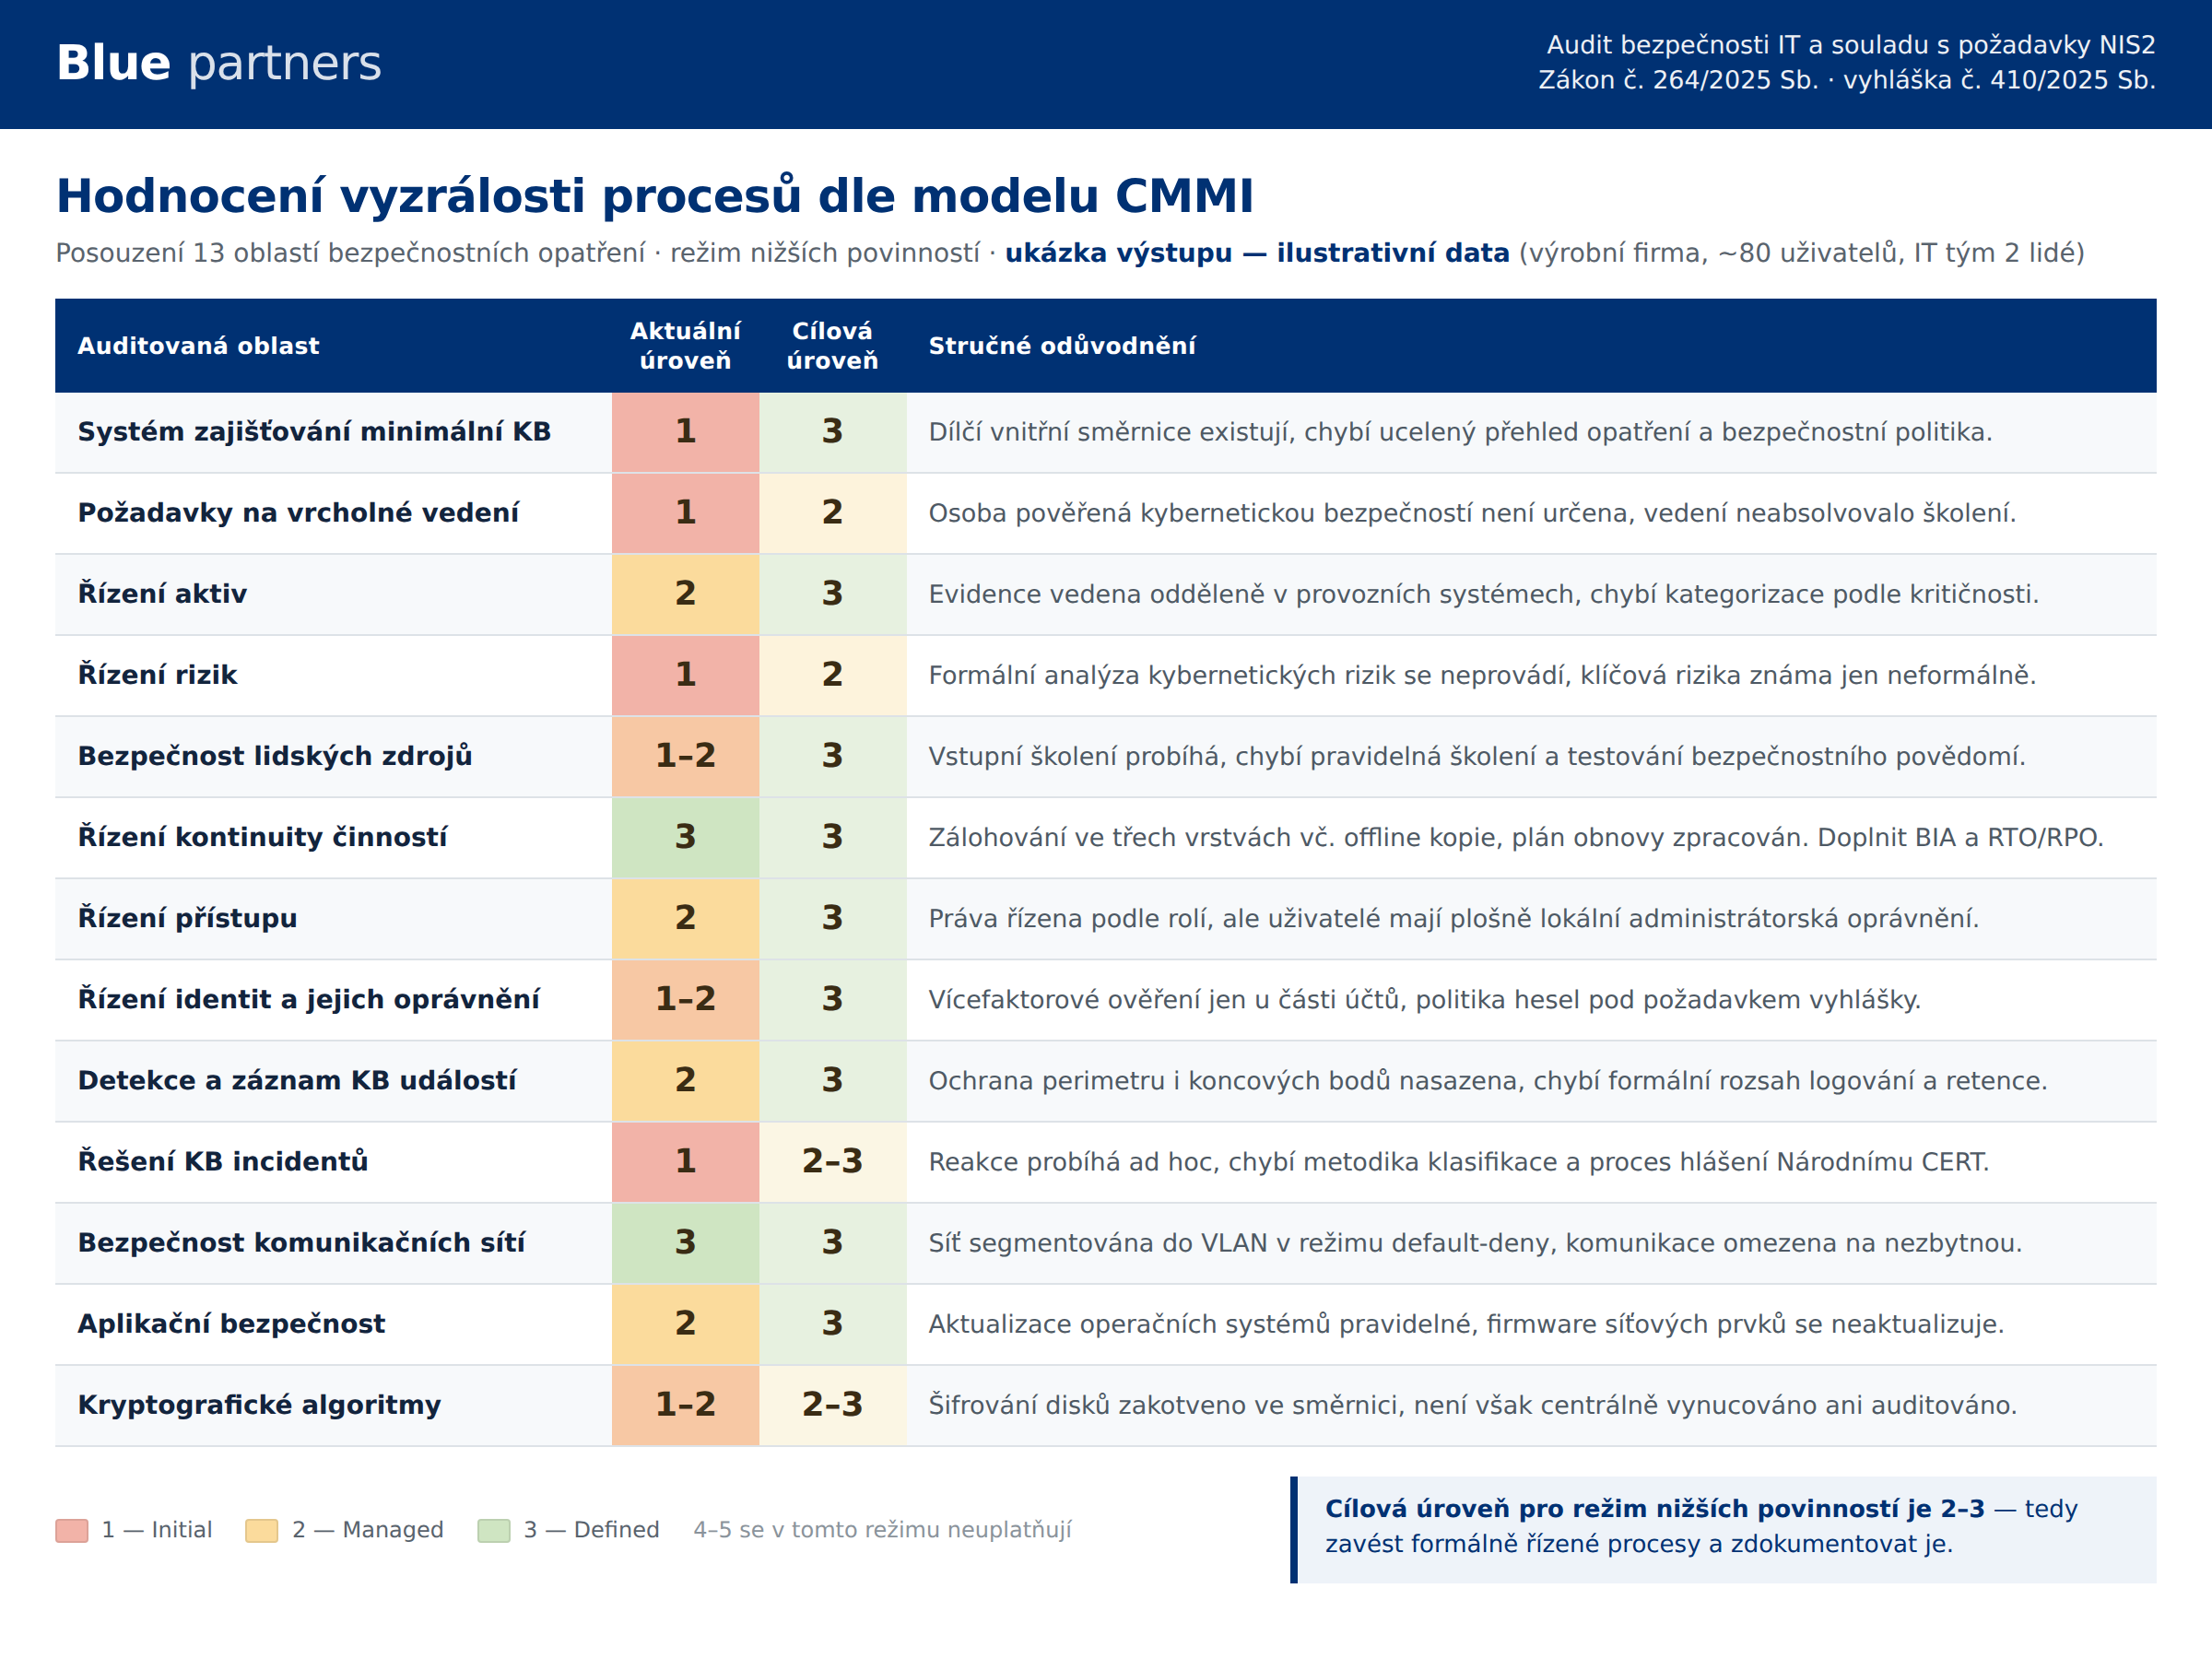
Jak vypadá výstup

↔ Tabulku posuňte do stran

Ukázka výstupu auditu NIS2 — hodnocení vyzrálosti 13 oblastí dle modelu CMMI

Ukázka výstupu s ilustrativními daty. Skutečné auditní zprávy klientů nezveřejňujeme.

Nejen radíme. Implementujeme, školíme a zůstáváme.

Certifikovaní ISMS lead auditoři

ISO 27001. Na vašem projektu pracují přímo senior specialisté, ne junioři.

Na trhu od roku 2005

Průměrná seniorita týmu 15 let. Tým 15+ expertů, každý se specializací relevantní pro váš projekt.

End-to-end: audit → implementace → provoz

Od gap analýzy přes ISMS, školení a penetrační testy až po průběžné audity. Kompletní řešení pod jednou střechou.

Minimální dopad na váš provoz

Metodika navržená pro přetížené IT týmy. Převezmeme těžkou práci — vás zapojíme jen tam, kde je to nutné.

Upřímný přístup

Řekneme, co potřebujete a co ne. Šetříme zbytečné náklady — ne každý potřebuje všechno.

Reporting pro vedení v ceně

Přehledné výstupy, metriky a doporučení. Vše, co potřebujete předložit CEO a boardu.

Blue Partners - NIS2 audit a konzultace

Nestíháte?

Gap analýza trvá 2–3 týdny, náprava u střední firmy 4–6 měsíců. Pár týdnů před termínem ta čísla k sobě nejdou a nebudeme předstírat, že ano.

Co se za pár týdnů stihnout dá

  • Doložitelně zahájený a řízený proces
  • Gap analýza a přehled bezpečnostních opatření
  • Implementační plán s termíny a odpovědnostmi
  • Evidence opatření, která už běží

Co se stihnout nedá

  • Kompletní zavedená a prováděná opatření
  • Otestovaný incident response a ověřené zálohy
  • Proškolený tým s doloženými výsledky
  • Kdo vám to slíbí, prodává vám papír

Při kontrole se hodnotí i prokazatelně zahájený a řízený proces — ne pouze hotový stav. Řekneme vám rovnou, co se ve vašem čase a s vaší kapacitou reálně stihne. I kdyby to mělo znamenat, že si vyberete někoho jiného.

Tři cesty k přípravě na kyberzákon

Krok 1

NIS2 checklist

Zjistěte, zda se na vás kyberzákon vztahuje a kde máte největší mezery. Zdarma ke stažení.

Stáhnout checklist
Krok 3

Kompletní gap analýza

Strukturovaný audit připravenosti. Prioritizovaný report s implementačním plánem a kalkulací.

Orientační cena
50 000 – 100 000 Kč
Přesný rozsah stanovíme po úvodní konzultaci zdarma.
Zjistit více

Proč nám důvěřují CIO středních firem

2005Na trhu od
10 000+Proškolených
100+Projektů
ISMSLead auditoři
✓

NIS2 soulad dosažen za 6 měsíců. Nulový dopad na provoz.

Střední výrobní firma, 85 uživatelů, IT tým 2 lidé. Gap analýza → ISMS implementace → školení → dohled nad technicou realizací. Tým klienta zapojený jen na nezbytné minimum.

6 měsíců do souladu 0 provozních výpadků Audit-ready dokumentace

FAQ k NIS2 auditu pro CIO

Typicky 4–6 měsíců v závislosti na výchozím stavu vaší bezpečnosti a IT architektury. Začínáme gap analýzou (2–3 týdny), na základě které vytvoříme implementační plán s jasnými milníky. Lhůtu si spočítejte od data, kdy vám NÚKIB doručil rozhodnutí o registraci — ne od účinnosti zákona. Postup je navržený tak, aby dopad na váš provoz byl minimální.
Ne. Naše metodika staví na vaší stávající architektuře. Gap analýza ukáže, co je nutné doplnit nebo upravit — a co je zbytečné. Upřímně řekneme, kde ušetříte. Cílem je integrovat požadavky kyberzákona do toho, co už máte, ne budovat paralelní systém.
Náš tým zahrnuje certifikované ISMS lead auditory a držitele ISO 27001 certifikace. Průměrná seniorita týmu je 15 let. Na vašem projektu pracují přímo senior specialisté s reálnými zkušenostmi z auditů — ne junioři pod dohledem.
Minimálně. Metodika je navržená pro přetížené IT týmy. Převezmeme těžkou práci — gap analýzu, dokumentaci, ISMS implementaci. Váš tým zapojíme jen tam, kde je to nutné: znalost interních procesů a odsouhlasení klíčových rozhodnutí. Vše koordinujeme s ohledem na vaši provozní realitu.
Zůstáváme s vámi. Na rozdíl od konzultantů, kteří po projektu odejdou, poskytujeme průběžné audity, aktualizaci dokumentace podle změn legislativy, monitoring a reporting. Soulad s kyberzákonem není jednorázový projekt — je to kontinuální proces a my jsme váš dlouhodobý partner.

Pojďme probrat vaši připravenost na kyberzákon

Mgr. Tomáš Veselý — ISMS auditor
Mgr. Tomáš Veselý, ISMS Lead auditor
Blue Partners — NIS2 & bezpečnostní audit

30minutová konzultace zdarma. Probereme vaši situaci, zodpovíme otázky a upřímně řekneme, co potřebujete a co ne. Bez závazků, bez prodejního tlaku.

📞 +420 602 177 433
⏱ Odpovídáme do 2 pracovních dnů
Vyplňte prosím jméno a příjmení
Zadejte platný e-mail
Napište nám prosím zprávu

Konzultace je nezávazná · Vaše údaje nesdílíme s třetími stranami

NIS2 checklist pro CIO

Zjistěte, zda se na vás kyberzákon vztahuje a kde máte největší mezery. Stručný přehled na jedné stránce.

  • Povinnosti podle nZKB/NIS2
  • Časová osa registrace a implementace
  • Kontrolní otázky pro vaši firmu
  • Přehled sankcí a rizik
📋

Zadejte e-mail a stáhněte checklist

Zadejte platný e-mail

Žádný spam · Vaše údaje nesdílíme s třetími stranami

Připravenost na kyberzákon — konzultace zdarma

Domluvit konzultaci zdarma